Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Ingénieur DevOps certifié AWS, Kubernetes, Terraform, CI CD
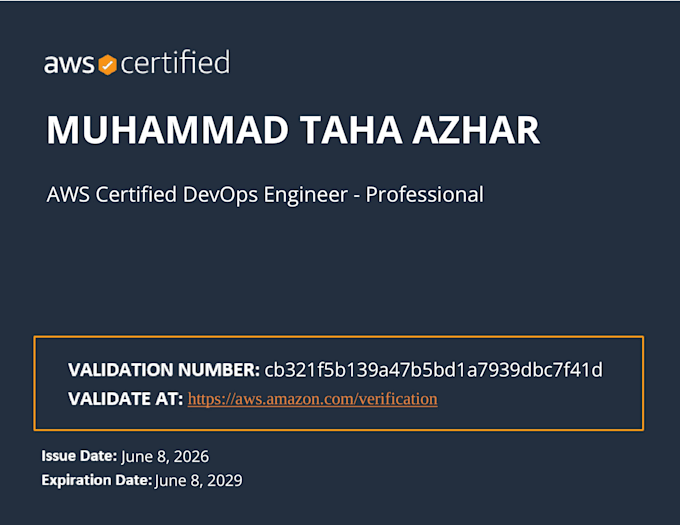
Ingénieur DevOps certifié AWS Professional (915/1000), Architecte solutions AWS associé, Praticien cloud AWS et KCNA (100%) avec plus de 3 ans d’expérience pratique dans la création de pipelines CI/CD sécurisés, fiables et prêts pour la production.
Mes certifications attestent de compétences avancées en architecture AWS, automatisation, sécurité et fondamentaux Kubernetes, ce qui m’aide à concevoir des pipelines plus propres, à choisir les bons services AWS, à appliquer le principe du moindre privilège et à résoudre les problèmes de déploiement en suivant les meilleures pratiques de production.
Ce que je peux fournir :
Je me concentre sur l’automatisation sécurisée, des déploiements plus rapides, la répétabilité des déploiements et la fiabilité en production.
Veuillez m’envoyer un message avant de commander pour les environnements complexes ou en production afin que je puisse examiner le périmètre et recommander le bon package.

_sgddka.jpg)
_nu7aga.jpg)
Outils:
Docker
•
GitLab
•
Jenkins
•
GitHub
•
CloudFormation
Frameworks:
Npm
•
Terraform
•
Ansible
Fournisseur de services cloud:
Amazon Web Services
Langage de programmation:
Bash
•
JavaScript
•
Python
•
Golang
Expertise:
Installation
•
Débogage
•
Configuration
Traduction automatique
Avec quelles plateformes CI/CD travaillez-vous ?
Je travaille avec Jenkins, GitHub Actions, GitLab CI/CD, déploiements AWS, pipelines basés sur Docker et automatisation d’infrastructure avec Terraform.
Pouvez-vous créer une pipeline CI/CD complète à partir de zéro ?
Oui. Je peux concevoir et configurer des pipelines pour le build, les tests, les vérifications de sécurité, la création d’images Docker, le push vers le registre, le déploiement, la validation et les releases avec rollback.
Pouvez-vous réparer un pipeline Jenkins, GitHub Actions ou GitLab échoué ?
Oui. Je dépanne les builds échoués, erreurs YAML, permissions, secrets, problèmes Docker, échecs de déploiement, runners, variables d’environnement et problèmes d’intégration AWS.
Pouvez-vous déployer des applications sur AWS en utilisant CI/CD ?
Oui. Je peux automatiser les déploiements sur des services AWS tels qu’EC2, ECR, ECS et EKS en utilisant Jenkins, GitHub Actions ou GitLab CI/CD selon vos besoins.
Proposez-vous des vérifications de sécurité DevSecOps dans le pipeline ?
Oui. Je peux intégrer des vérifications de sécurité avec Gitleaks, Semgrep, Trivy, outils OWASP, gestion des secrets, IAM/OIDC et pratiques de déploiement sécurisé.
Êtes-vous certifié AWS et DevOps ?
Oui. Je suis un AWS Certified DevOps Engineer Professional avec un score de 915/1000, et je possède également AWS SAA, AWS CCP et KCNA avec un score de 100%.
Dois-je vous contacter avant de passer une commande ?
Oui, surtout pour les pipelines en production, Kubernetes, déploiements AWS ou workflows DevSecOps complexes. Contactez-moi d’abord pour que je puisse examiner le périmètre et recommander le bon package.
Quels contrôles de sécurité pouvez-vous intégrer dans mon pipeline CI/CD ?
Je peux intégrer SAST, analyse des dépendances, détection de secrets, analyse de conteneurs, Trivy, SonarQube, vérifications OWASP et portes de sécurité en fonction des besoins de votre projet.
Pouvez-vous automatiser des déploiements CI/CD complexes à plusieurs étapes ?
Oui. Je peux automatiser les flux de travail de développement, de staging et de production avec approbations, variables d'environnement, constructions Docker, déploiements AWS, tests, contrôles de sécurité et stratégies de rollback.

_sgddka.jpg)