Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Chercheur en cybersécurité — sécurité Web API et vulnérabilités
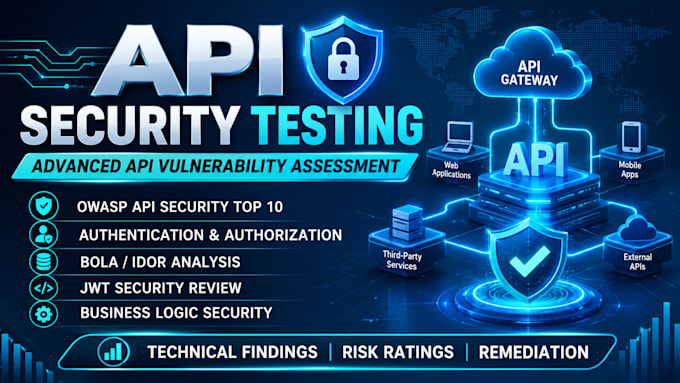
Je fournis des évaluations de sécurité API autorisées pour aider à identifier les potentielles faiblesses et à renforcer la sécurité de vos API.
Mon évaluation se concentre sur :
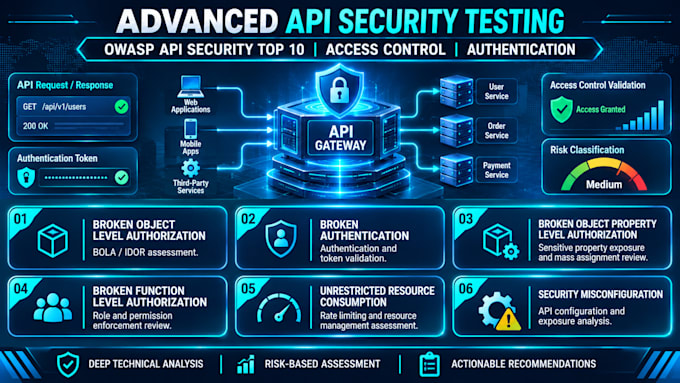
Top 10 de la sécurité API OWASP
Autorisation au niveau des objets cassée (BOLA)
Authentification cassée
Autorisation au niveau des fonctions cassée
Validation de sécurité JWT
Failles de contrôle d’accès
Limitations de débit et consommation de ressources
Validation des entrées
Mauvaise configuration de la sécurité API
Vulnérabilités de la logique métier
CE QUE VOUS OBTIENDREZ :
Évaluation structurée des vulnérabilités
Constats techniques et preuves
Classification de la gravité des risques
Impact potentiel sur la sécurité
Recommandations de remediation pratiques
Rapport d’évaluation de sécurité professionnel
Chaque évaluation nécessite une autorisation explicite et une portée de test clairement définie. Les activités de test, les points d’entrée, les restrictions et les livrables seront convenus avant le début des travaux.
Mon objectif est de fournir des constats de sécurité précis et des recommandations concrètes pour améliorer la sécurité de vos API.

Traduction automatique
Quelles API pouvez-vous évaluer ?
Les API REST et d’autres types d’API pour lesquels je dispose de la documentation, de l’accès et des capacités de test nécessaires.
Avez-vous besoin d'une autorisation ?
Oui. Je n’évalue que les API appartenant au client ou couvertes par une autorisation écrite explicite.