Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Architecte Cloud Azure, PKI Cloud, haute disponibilité SQL, Zero Trust
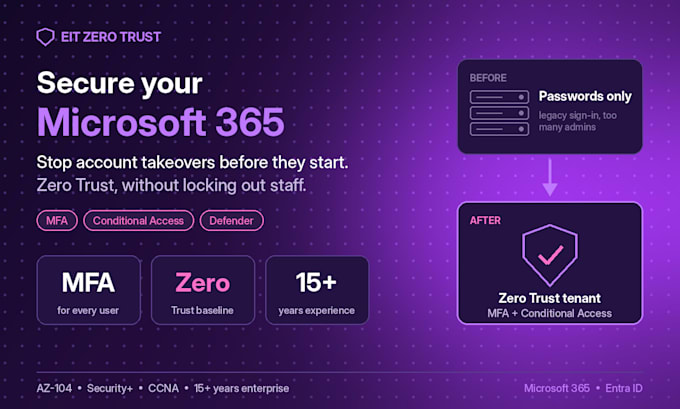
La plupart des incidents Microsoft 365 débutent par un mot de passe volé et des règles de connexion faibles. Je sécurise votre tenant en appliquant l’approche Zero Trust de Microsoft, sans bloquer vos utilisateurs.
Expérience avérée : je conçois et mets en œuvre une sécurité Zero Trust pour une organisation de plus de 3 560 utilisateurs, incluant l’accès conditionnel, la conformité des appareils Intune et l’authentification des appareils par certificat.
Ce que vous obtenez
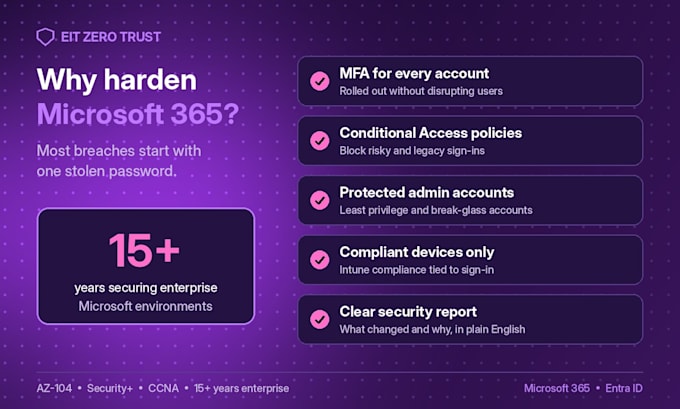
MFA déployée sans perturber les utilisateurs
Des politiques d’accès conditionnel : bloquer les connexions héritées, exiger des appareils conformes, protéger admins
Paramètres Defender for Office 365 et Endpoint vérifiés
Comptes d’urgence Break-glass configurés correctement
Rapport clair des modifications et des raisons
Pourquoi travailler avec moi : plus de 15 ans d’expérience en infrastructure d’entreprise. Certifié AZ-104, CompTIA
Security+ et CCNA.
Veuillez me contacter avant de commander afin que nous confirmions vos licences et votre nombre d’utilisateurs.
Système opérateur:
Windows
•
Linux
•
Unix
•
IOS
•
Vmware
Traduction automatique
De quelles licences ai-je besoin ?
L’accès conditionnel nécessite Entra ID P1, inclus dans Microsoft 365 Business Premium et E3/E5. Je vérifie cela en premier.
Les utilisateurs vont-ils être bloqués hors de leurs comptes ?
Non. Chaque politique est testée en mode rapport uniquement avec un groupe pilote avant activation.