Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Expert en informatique légale, sécurité réseau et solutions de cybersécurité
Niveau 1
Répond à certains critères de performance et présente un fort potentiel sur la place de marché.
Très réactif
Connu(e) pour ses réponses exceptionnellement rapides
Je vous guiderai et vous conseillerai en gouvernance de la cybersécurité, gestion des risques et conformité (GRC) avec des conseils pratiques et faciles à comprendre.
Je peux vous aider avec :
Que vous soyez étudiant, débutant, professionnel en cybersécurité, startup ou petite entreprise, je peux vous aider à comprendre vos besoins en GRC et à élaborer une approche pratique.
N’hésitez pas à m’envoyer un message avant de commander si vous avez une demande spécifique afin que je puisse vous recommander le bon package.
Secteur:
Cybersécurité
Langue:
Anglais
•
Français
Veuillez informer le freelance de toute préférence ou préoccupation concernant l'utilisation d'outils d'IA dans la réalisation et/ou la livraison de votre commande.
Traduction automatique
1. Qu’est-ce qui est inclus dans votre mentorat GRC ?
Je fournis des conseils pratiques sur la gouvernance, la gestion des risques, la conformité, les contrôles de sécurité, les cadres, les politiques et les meilleures pratiques GRC en fonction de vos besoins spécifiques.
2. Pouvez-vous mentoriser des débutants en cybersécurité GRC ?
Oui. Je peux commencer par les fondamentaux et couvrir progressivement des sujets pratiques tels que l’évaluation des risques, les contrôles, la conformité et la gouvernance de la sécurité.
3. Pouvez-vous m’aider avec ISO 27001 et NIST ?
Oui. Je peux vous guider à travers les concepts, exigences, contrôles, gestion des risques et approches de mise en œuvre liés à ISO 27001 et NIST.
4. Pouvez-vous revoir mes documents GRC ?
Oui. Selon le package, je peux examiner des documents tels que les registres de risques, politiques, matrices de contrôles et autres documents GRC, et fournir des recommandations d’amélioration.
5. Pouvez-vous m’aider à préparer un entretien d’embauche en GRC ?
Oui. Je peux vous aider à vous préparer pour des entretiens GRC avec des questions techniques, des scénarios, des concepts de risque et de conformité, ainsi que des exemples pratiques.
6. Pouvez-vous réaliser une évaluation des risques en cybersécurité ?
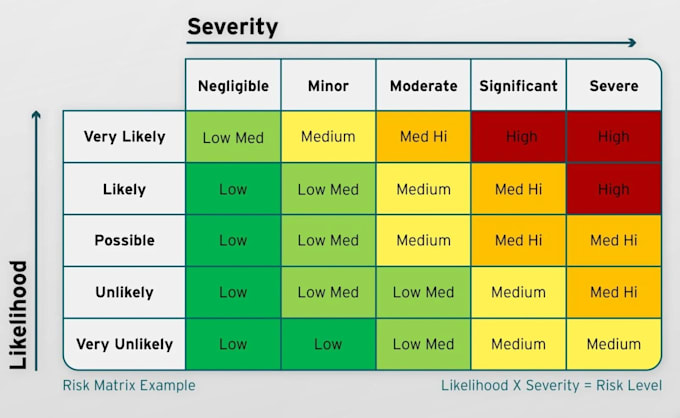
Oui. Je peux vous guider ou revoir votre évaluation des risques, y compris l’identification des risques, la probabilité, l’impact, la notation des risques, le traitement et les contrôles.
7. Fournissez-vous une certification de conformité ?
Non. Je propose du mentorat, du conseil, des évaluations et des conseils en GRC. Je ne délivre pas de certifications ISO 27001 ou autres de conformité.