Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Auditeur de code Python
Je réaliserai une audit professionnel de sécurité du code de votre base et livrerai un rapport de constatations fondé sur des preuves.
Ce que vous obtenez :
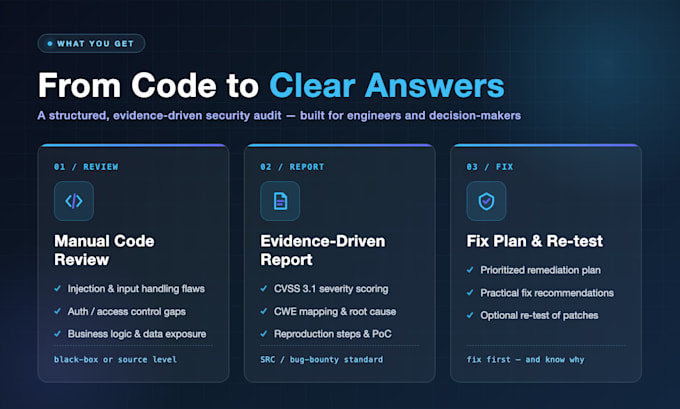
- Relecture manuelle du code source axée sur la sécurité : injections, failles d’authentification/autorisation, problèmes de logique métier, gestion des données peu sécurisée
- Rapport structuré : gravité CVSS 3.1, mapping CWE, étapes de reproduction, analyse de la cause première, recommandations pratiques de correction
- Plan de remédiation priorisé : ce qu’il faut corriger en premier et pourquoi
Fonctionnement :
1. Vous partagez le code (repo ou archive) et une brève note de périmètre
2. J’effectue l’audit et livre le rapport dans le délai convenu
3. Re-test optionnel de vos correctifs (option complémentaire)
Portée : Python et les applications web constituent mon cœur d’expertise. D’autres stacks sont les bienvenues — envoyez-moi un message d’abord.
Confidentialité : votre code est utilisé uniquement pour cet audit et est supprimé après livraison.
J’utilise des outils IA pour la recherche et les brouillons ; chaque livrable est vérifié par mes soins avant d’être remis.
Veuillez me contacter avant de commander pour confirmer le périmètre.

Technologie de développement:
Python
Traduction automatique
Q1 : Quelles langues auditez-vous ?
Python et applications web constituent mon cœur d’expertise. D’autres stacks sont les bienvenues — envoyez-moi un message avant de commander.
Q2 : Comment vous envoyez-vous mon code ?
Après la commande, partagez un lien privé vers le dépôt ou une archive (zip/tar). Votre code est utilisé uniquement pour cet audit et supprimé après livraison.
Q3 : Que comprend le rapport ?
Chaque constat comporte : gravité (CVSS 3.1), mapping CWE, étapes de reproduction, cause profonde et recommandations pratiques de correction — au format standard utilisé par les programmes bug-bounty et SRC.