Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Ingénieur DevOps et fiabilité des sites
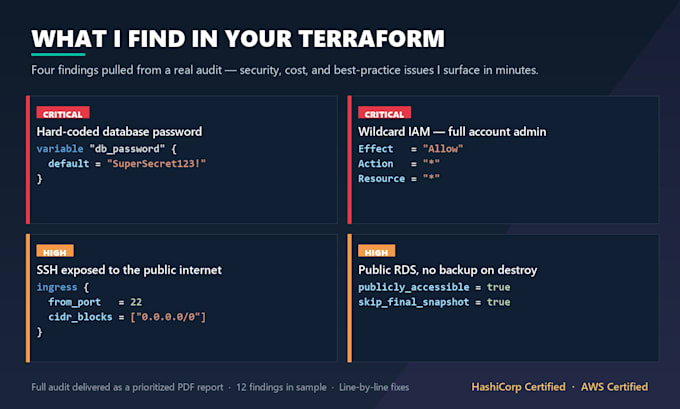
Réalisation d’un audit Senior DevOps/SRE de votre Terraform en matière de sécurité, de coût et de préparation à la production.
Je suis Certified Terraform Associate (003) chez HashiCorp avec les certifications AWS Solutions Architect + Developer et plus de 7 années d’expérience à gérer des infrastructures AWS en production. J’audite des bases de code Terraform qui exécutent des charges réelles, pas des exemples fictifs.
Ce que vous obtenez :
Pourquoi moi :
J’ai déployé Terraform sur EKS, RDS, Lambda, VPC, IAM et pipelines CI/CD (GitLab, GitHub Actions, Octopus) en SaaS en production. Une expérience réelle en production — je sais ce qui casse à grande échelle et ce que les auditeurs signalent.
Avant de commander : merci de me contacter avec le nombre approximatif de lignes et les services AWS en périmètre afin que je puisse confirmer l’adéquation et le calendrier. Livraison express disponible.
Standard est le meilleur choix pour la plupart des acheteurs. Premium ajoute une feuille de route de remédiation priorisée et un appel de présentation de 30 minutes.

Outils:
GitLab
•
CloudFormation
•
Autres
Framework:
Terraform
•
Ansible
Fournisseur de services cloud:
Amazon Web Services
Langage de programmation:
Bash
•
Python
Expertise:
Débogage
•
Développement
•
Configuration
Traduction automatique
Que dois-je vous envoyer pour commencer ?
Une copie zip des fichiers Terraform (.tf, .tfvars, terraform.tfstate est optionnelle — je n’ai pas besoin d’identifiants). Vous pouvez partager via GitHub, GitLab ou tout lien de partage de fichiers. Si vous préférez un accès privé au dépôt, je fournirai un compte en lecture seule.
Aurez-vous besoin d’accéder à mon compte AWS ?
Non. J’audite le code lui-même, ce qui suffit pour repérer les problèmes de sécurité, de coût et de meilleures pratiques. Si vous souhaitez une vérification en fonctionnement sur une infrastructure en live, c’est une option complémentaire — envoyez-moi un message d’abord.
Que faire si ma base de code dépasse la limite du package ?
Contactez-moi avant de commander avec le nombre de lignes et j’enverrai une offre personnalisée. Les bases de code plus volumineuses sont les bienvenues — je préfère bien cadrer le périmètre dès le départ plutôt que de tout bâcler à la fin.
Pouvez-vous aussi corriger les problèmes, pas seulement les identifier ?
Oui — le travail de remédiation est une prestation distincte. L’audit vous fournit une liste priorisée ; si vous souhaitez que je mette en œuvre les corrections, nous pouvons discuter d’une offre personnalisée après l’audit.
Pouvez-vous signer un NDA avant d'examiner mon code ?
Oui. Envoyez votre NDA standard lors de votre message et je le signerai avant que vous ne partagiez du code. Je considère par défaut tout code client comme confidentiel.