Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
CURLY SECURITY Test & Automatisation d’applications web
Cessez de payer pour des rapports de scanners automatisés. La plupart des gigs se contentent d’outils automatisés et exportent des PDF truffés de faux positifs. Ce n’est pas une vraie sécurité.
Bienvenue chez Curly Security. Je me spécialise dans les tests d'intrusion manuels des applications web. Je pense comme un attaquant pour repérer les failles logiques critiques et les contournements de contrôle d’accès (comme IDOR et l’élévation de privilèges) que les scanners manquent.
Ce que je fais :
Méthodologie : Je réalise des tests Black-Box (sans identifiants) et Gray-Box (avec authentification) pour offrir une vision réaliste de votre posture de sécurité.

Test d'applications:
Application Web
Appareil:
PC
•
Linux
Traduction automatique
Est-ce que vous lancez uniquement des scanners automatisés comme Nessus ou Acunetix ?
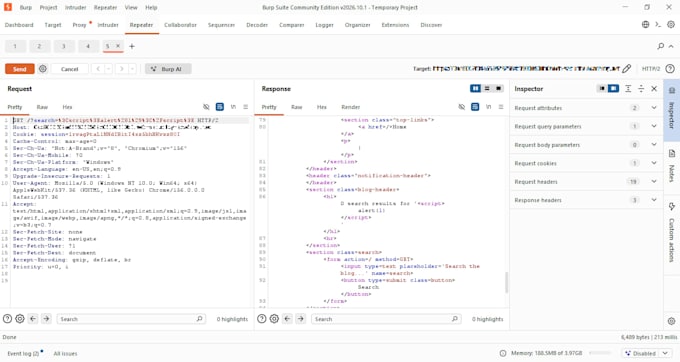
Absolument pas. Je réalise des tests approfondis et manuels en utilisant Burp Suite et des scripts Python personnalisés. Les scanners automatisés manquent des failles de logique métier complexes (comme l’élévation de privilèges utilisateur), ce qui est précisément le domaine de spécialisation de Curly Security.
Que vais-je recevoir exactement à la fin du service ?
Vous recevrez un rapport PDF professionnellement formaté et hautement confidentiel. Il inclut un résumé exécutif, une répartition des vulnérabilités par sévérité (CVSS), une démonstration étape par étape de la PoC (avec captures d’écran montrant l’exploitation en action) et les mesures exactes de remédiation pour vos développeurs.
Avez-vous besoin d'accéder à mon code source ?
Non. J’interagis avec votre application web de l’extérieur, exactement comme le ferait un pirate malveillant réel. Cependant, il est fortement recommandé de fournir un compte utilisateur de test standard (Gray-Box) afin que je puisse tester les fonctionnalités authentifiées.
Vos tests vont-ils faire crash votre site ?
Non. J’utilise des méthodologies de test sûres et non destructives. Je n’effectue pas d’attaques par déni de service (DoS) et je veille à ne pas perturber votre base de données en production ou vos utilisateurs réels.
Pouvez-vous tester n’importe quel site web ?
Je ne peux tester que des applications web que vous détenez personnellement ou pour lesquelles vous disposez d’une autorisation écrite explicite. Vous devrez confirmer votre autorisation avant que je commence toute reconnaissance active.