Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Spécialiste en cybersécurité, testeur de pénétration, sécurité web, réseau et cloud
Votre site web pourrait avoir une vulnérabilité en ce moment qui permettrait à quelqu’un de s’y introduire, de voler vos données ou de prendre le contrôle complètement, et vous ne le sauriez pas avant qu’il ne soit trop tard.
Ne pas savoir est la partie la plus difficile.
Je vais tester manuellement votre site et vous dire franchement : vulnérable ou sécurisé, et exactement ce qu’il faut corriger.
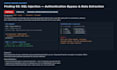
Voici comment cela fonctionne : je teste votre surface d’attaque principale, l’authentification, la gestion des entrées, le contrôle d’accès selon l’OWASP Top 10, j’essaie réellement d’exploiter ce que je trouve, et je vous remets un rapport avec une preuve de concept pour chaque découverte, pas seulement une liste de problèmes théoriques.
Je teste d’abord manuellement, en utilisant l’automatisation uniquement pour soutenir ce test, et non pour le remplacer. Chaque intervention est limitée à votre autorisation explicite. Je ne teste que ce que vous possédez ou pour lequel vous avez une permission écrite.
Ce que vous recevrez :
Donnez-moi votre cible et votre périmètre, je trouverai ce qui est exploitable avant que quelqu’un d’autre ne le fasse, et je vous fournirai un plan clair pour le fermer.


Système opérateur:
Windows
•
Linux
•
IOS
•
Android
•
OSx
Traduction automatique
Réalisez-vous des tests de pénétration manuels ou automatisés ?
D'abord, manuellement. L'automatisation ne sert qu'à tester, elle ne remplace jamais le travail manuel. Chaque découverte dans votre rapport a été vérifiée manuellement, et pas simplement signalée par un scanner.
Est-ce la même chose qu'un scan de vulnérabilités ?
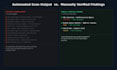
Non. Un scanner signale tout ce qui semble risqué, y compris beaucoup de choses qui ne le sont pas. Je teste et exploite manuellement chaque découverte, donc ce que vous recevez est confirmé, pas théorique.
Mon site affiche « Non sécurisé » dans le navigateur — est-ce ce que vous corrigez ?
Pas directement. Ce message d'avertissement est généralement lié à un problème de certificat SSL, une correction d'hébergement, et non à une vulnérabilité détectée lors d'un test de pénétration. Contactez-moi d'abord si c'est votre principale préoccupation.
Vais-je obtenir une preuve que les vulnérabilités sont réelles ?
Oui. Chaque découverte inclut une preuve de concept fonctionnelle montrant qu'elle fonctionne réellement contre votre site, et pas une correspondance théorique tirée d'un numéro de version.
Et si vous ne trouvez rien ?
C'est un résultat légitime, pas un test inutile. Vous recevrez toujours un rapport documentant précisément ce qui a été testé et comment, ce qui a une valeur réelle en soi.
Cela suffit-il pour la conformité comme PCI DSS ou SOC 2 ?
Il s'agit d'un test de pénétration technique, pas d'une attestation de conformité officielle. Il peut soutenir un processus de conformité, mais contactez-moi d'abord si vous avez besoin d'un rapport certifié.
Quels types de vulnérabilités pouvez-vous détecter ?
Injection SQL, XSS, contournement de l'authentification et failles de contrôle d'accès — tout ce qui figure dans l'OWASP Top 10 et qui est réellement exploitable dans votre application spécifique.
Vais-je recevoir un rapport détaillé après le test ?
Oui, un rapport évalué selon le CVSS avec une preuve de concept pour chaque problème et des étapes de remédiation claires, pas seulement une liste de problèmes.
Mes données de site web sont-elles en sécurité et confidentielles ?
Oui. Tout est géré en privé, rien n'est téléchargé sur des outils publics ni partagé au-delà de ce qui est nécessaire pour tester votre site.
Ai-je besoin de connaissances techniques pour comprendre le rapport ?
Non. Les résultats sont expliqués en langage simple d'abord, en détail technique ensuite — utile que vous le lisiez vous-même ou que vous le donniez à un développeur.


