Parcourir les catégories
Français
$
USD
Connectez-vous à votre IA

Traduction automatique
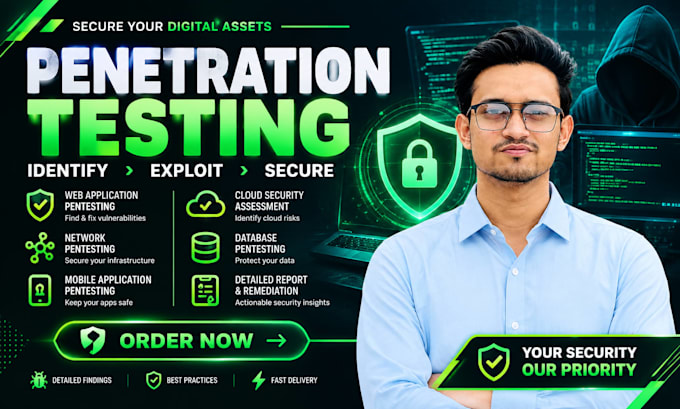
Vos préoccupe-t-il des vulnérabilités de sécurité sur votre site Web ou votre application web ?
Je propose des services professionnels de tests d'intrusion, d'évaluation des vulnérabilités et de cybersécurité pour identifier les faiblesses et aider à protéger vos actifs numériques contre les menaces potentielles.
Mes services incluent :
Pourquoi me choisir ?
Tests de sécurité professionnels et éthiques
Évaluation manuelle et automatisée
Rapports détaillés avec des recommandations de sécurité
Support client 24/7
Confidentialité à 100 %
livraison à l’heure
Satisfaction du client
Tous les tests sont réalisés de manière éthique et uniquement sur des systèmes dûment autorisés.
Sécurisez votre site avant que les hackers ne découvrent ses failles !
Contactez-moi avant de passer commande pour discuter de vos exigences.
Veuillez noter qu’il est contraire aux politiques de Fiverr pour les freelances d’inclure des thèmes, des modèles ou tout autre élément d'autrui qui enfreint les droits de tiers ou les lois applicables pour les livrables. En savoir plus en lisant notre Guide pour une création numérique responsable.
Cybersecurity specialist and WordPress security expert
Langues
Traduction automatique
Traduction automatique
Cela inclut-il des tests d'intrusion ou des pénétrations système ?
Oui. Tous les packages incluent un pentest professionnel. La différence réside dans la portée et la profondeur de l’analyse. Tous les tests sont éthiques, autorisés et non destructifs, axés sur l’identification et la validation des vulnérabilités de sécurité.
Avez-vous besoin d'accéder à nos systèmes internes ?
Cela dépend de la portée. Les applications web ou mobiles publiques ne nécessitent pas d’accès interne. Les systèmes ou réseaux internes peuvent nécessiter un accès limité et autorisé pour réaliser une évaluation appropriée. Tous les accès sont gérés de manière sécurisée et utilisés strictement à des fins de test.
Quelles méthodologies utilisez-vous ?
J’utilise une combinaison de méthodologies de pentesting standard de l’industrie, notamment OWASP WSTG, OSSTMM et PTES. Ces cadres offrent une approche structurée et éprouvée pour identifier et valider les vulnérabilités de sécurité dans les applications web, mobiles, réseaux et systèmes.
À qui s’adresse ce service le plus adapté ?
Ce service est idéal pour les entreprises, développeurs et organisations qui souhaitent comprendre et améliorer la sécurité de leurs systèmes. Il est particulièrement adapté aux propriétaires de sites web, startups, plateformes SaaS et entreprises manipulant des données sensibles.
Comment mes données et informations sont-elles gérées pendant le test ?
Toutes les données sont traitées avec une confidentialité stricte et conformément aux principes de protection des données applicables, y compris le RGPD si pertinent. L’accès est utilisé uniquement pour l’évaluation de sécurité autorisée, et aucune donnée n’est stockée, partagée ou traitée au-delà de ce qui est strictement nécessaire pour les tests.
Vais-je recevoir un rapport écrit ?
Oui. Vous recevrez un rapport écrit après l’évaluation, comprenant un résumé exécutif et un rapport technique détaillé. Le rapport exécutif donne une vue d’ensemble des risques et des principales découvertes, tandis que le rapport technique inclut une analyse approfondie, des preuves et des étapes de remédiation.