Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr

Traduction automatique
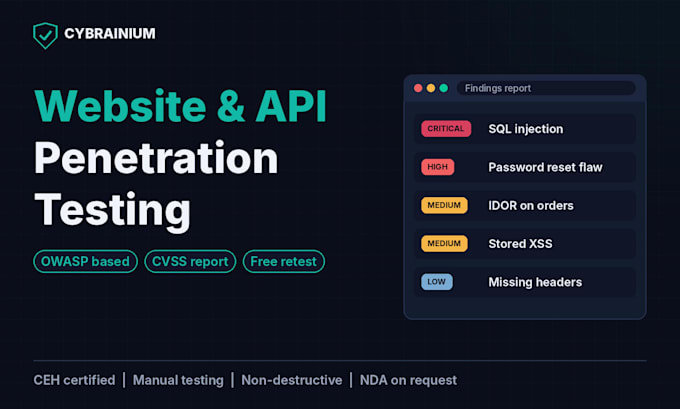
Lancement d’un site web ou d’une application, ou vous souhaitez un rapport de sécurité pour un client ou un auditeur ? Nous testons votre application web et vos API comme le feraient les véritables attaquants, puis nous vous montrons exactement comment corriger ce que nous avons trouvé.
Ce que nous testons :
- Contrôles d’accès défaillants, IDOR et escalation de privilèges
- Injection SQL, XSS et autres failles d’injection
- Faiblesses d’authentification, de session et de réinitialisation des mots de passe
- Sécurité des API : autorisation, limites de requêtes, exposition des données
- Mauvaises configurations, en-têtes de sécurité et SSL/TLS
- Failles de logique métier
Ce que vous obtenez :
- Tests manuels soutenus par des outils sectoriels, basés sur OWASP
- Chaque constat est vérifié manuellement, sans bruit de scanners
- Rapport PDF avec la gravité CVSS, preuves et étapes de correction claires
- Format de rapport adapté pour les preuves ISO 27001 et SOC 2
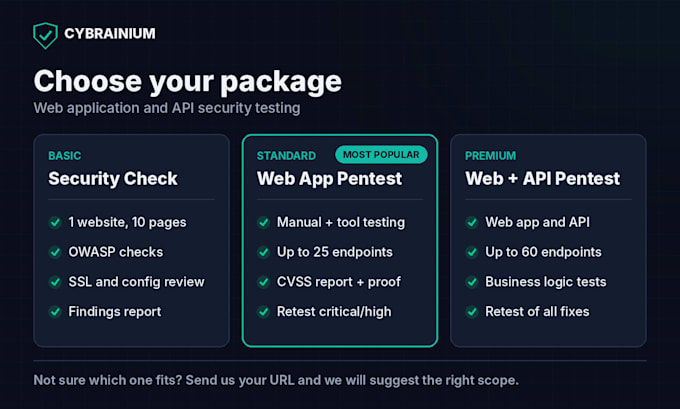
- Rétest gratuit des constatations critiques et élevées (Standard et Premium)
Pourquoi nous choisir :
- Équipe certifiée CEH avec expérience en bug bounty
- Tests sûrs, non destructifs, en priorité sur staging
- NDA sur demande
Veuillez nous contacter avant de commander afin que nous puissions confirmer le périmètre. Nous testons uniquement les systèmes dont vous êtes propriétaire ou que vous êtes autorisé à tester.
Veuillez noter qu’il est contraire aux politiques de Fiverr pour les freelances d’inclure des thèmes, des modèles ou tout autre élément d'autrui qui enfreint les droits de tiers ou les lois applicables pour les livrables. En savoir plus en lisant notre Guide pour une création numérique responsable.
Cybersecurity Services, VAPT, SOC, Cloud Security, GRC, Brand Protection
Langues
Traduction automatique
Traduction automatique
Le test va-t-il casser ou ralentir mon site ?
Non. Nous utilisons des techniques sûres et non destructives et évitons les tests de déni de service. Nous recommandons de tester une copie en staging et nous pouvons convenir d’une fenêtre de test pour la production.
Quelle est la différence entre une analyse et un pentest ?
Une analyse ne lance que des outils automatisés et déclenche de nombreuses fausses alertes. Un pentest ajoute du test manuel, vérifie la logique métier et prouve chaque constat. Standard et Premium correspondent à des pentests complets.
Avez-vous besoin de mon code source ?
Non. Nous testons de l’extérieur comme un véritable attaquant. Pour les zones authentifiées, nous avons besoin de comptes de test pour chaque rôle utilisateur. Veuillez ne jamais partager de vrais mots de passe d’administrateur.
Testerez-vous un site que je ne possède pas ?
Non. Nous testons uniquement les systèmes dont vous êtes propriétaire ou pour lesquels vous avez une autorisation écrite. Cela vous protège ainsi que nous juridiquement.
Que comprend le rétest gratuit ?
Après avoir corrigé les problèmes, nous les testons à nouveau et mettons à jour le rapport. Standard couvre les constatations critiques et élevées, Premium couvre toutes les constatations. Veuillez demander le rétest dans les 30 jours suivant la livraison.
Pouvez-vous fournir une lettre à mes clients ou auditeurs ?
Oui. Ajoutez l’option lettre d’évaluation de sécurité et nous vous fournirons un résumé signé du périmètre du test, des dates et des résultats.