Parcourir les catégories
Français
$
USD
Connectez-vous à votre IA
Services de cybersécurité, VAPT, SOC, sécurité du cloud, GRC, protection de la marque
Votre Microsoft Sentinel inonde-t-il votre équipe de fausses alertes ou manque-t-il de réelles attaques ? Nous construisons et réglons Sentinel afin que votre SOC voie l’essentiel.
Ce que vous obtenez :
- Déploiement de Sentinel et onboarding des sources de journaux
- Règles de détection KQL personnalisées mappées à MITRE ATT&CK
- Optimisation des règles bruyantes pour réduire les faux positifs
- Workbooks et tableaux de bord pour votre équipe
- Playbooks de réponse automatisés avec Logic Apps
- Documentation claire et transfert de compétences
Pourquoi travailler avec nous :
- Plus de 7 ans d’expérience en SOC, ingénierie de détection et réponse aux incidents
- Certifiés SC-200, CEH et Splunk
- Chaque règle est testée avec des données d’attaque échantillon avant livraison
Comment cela fonctionne :
1. Partagez votre configuration : sources de données, licences et règles actuelles
2. Nous confirmons le périmètre et le calendrier avant votre commande
3. Nous bâtissons, testons et livrons avec une démonstration
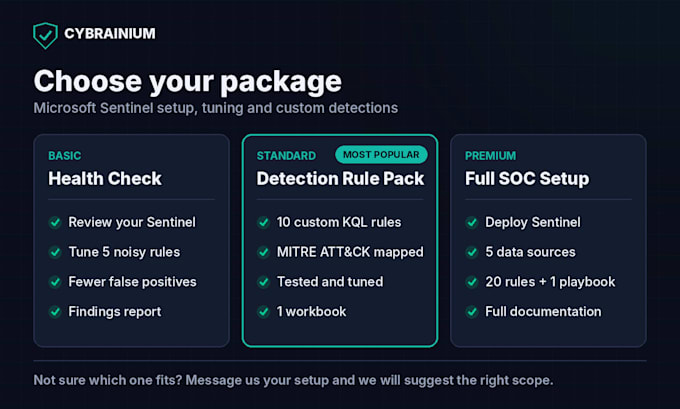
Vous ne savez pas quel package choisir ? Envoyez-nous votre configuration et nous vous proposons le bon périmètre.
Note : nous intervenons uniquement sur des environnements que vous possédez ou que vous êtes autorisé à gérer. Nous aurons besoin d’un accès Reader ou Contributor à votre espace Sentinel.

Fournisseur de services cloud:
microsoft azure
Ressource du cloud computing:
Groupes de sécurité
•
Autres
Traduction automatique
Quel accès avez-vous besoin à mon environnement ?
L’accès en lecture suffit pour un health check. Pour construire des règles et des playbooks, nous avons besoin du statut Contributeur Microsoft Sentinel sur votre espace de travail. Vous pouvez retirer l’accès dès que le travail est livré.
Pouvez-vous ajuster nos règles existantes plutôt que d’en créer de nouvelles ?
Oui. Le package Basic est conçu pour cela. Nous passons en revue vos règles d’analyse actuelles, identifions les plus bruyantes et les ajustons pour réduire les faux positifs sans perdre les détections réelles.
Travaillez-vous avec Splunk ou d’autres SIEM ?
Oui. Nous créons également des détections dans Splunk, et nous pouvons migrer des règles depuis Splunk ou un autre SIEM vers Microsoft Sentinel via l’option Migration.
Comment garantissez-vous la confidentialité de nos données ?
Nous n’accédons qu’à ce dont la tâche a besoin, nous ne copions jamais vos journaux hors de votre environnement, et nous sommes ravis de signer votre NDA avant de commencer.
Offrez-vous une assistance continue après la livraison ?
Oui. Nous proposons une optimisation mensuelle des détections et le développement de nouvelles règles. Envoyez-nous un message et nous vous proposerons une offre personnalisée adaptée à votre environnement.