Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Consultant en sécurité des données et conformité, GDPR, PIPL, ISO 27001
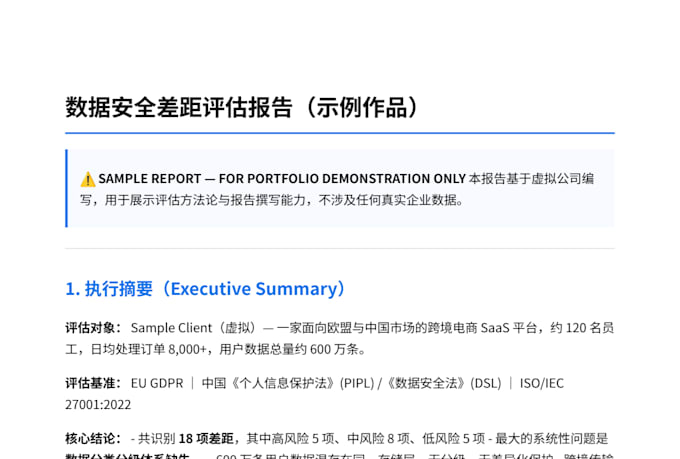
Votre entreprise est-elle prête pour le GDPR, l’ISO 27001 ou le PIPL de la Chine ? Je mènerai une évaluation structurée des écarts et vous indiquerai exactement où vous en êtes, avant qu’un régulateur ou un auditeur ne le fasse.
Ce que vous obtenez :
- Évaluation contrôle par contrôle selon un cadre unique (GDPR / ISO 27001 / PIPL)
- Constatations classées par risque : chaque écart évalué selon probabilité et impact
- Feuille de route de remédiation avec responsables et calendriers, et non une simple liste de contrôle
- Cadre de classification des données (L1-L4) pour le niveau supérieur
Comment cela fonctionne :
1. Vous répondez à un questionnaire de cadrage et partagez les politiques existantes (le cas échéant)
2. J’évalue chaque contrôle et interroge le personnel clé si nécessaire
3. Vous recevez le rapport (PDF) et un débriefing sur le niveau supérieur
Pourquoi travailler avec moi :
- Je couvre les deux côtés de la frontière : le PIPL/DSL de la Chine et le GDPR de l’UE, une couverture rare que la plupart des consultants n’offrent pas
- Des livrables de type audit, et non des modèles copiés-collés : chaque constatation explique pourquoi il compte et comment le corriger
- Communication rapide en anglais
- 4 ans d’expérience pratique en sécurité des données, certifié CISP-DSG
À noter : il s’agit d’une évaluation de préparation/écarts et non d’un audit de certification formel. Je fournis des conseils en sécurité, non des avis juridiques.

Type d'entreprise:
Startups
•
PME
Industrie:
Cyber Sécurité
•
E-Commerce
•
Services financiers
Traduction automatique
S’agit-il d’un audit de certification ?
Non. Il s’agit d’une évaluation des écarts/préparation qui indique exactement où vous vous situez par rapport au cadre et ce qu’il faut corriger avant un audit formel. Cela vous évite d’échouer le vrai audit.
Quels cadres de référence couvrez-vous ?
GDPR, ISO 27001, PIPL & DSL de la Chine, et NIST CSF. Choisissez-en un par commande, ou ajoutez un second cadre en option de service.
Fournissez-vous des conseils juridiques ?
Non — je suis consultant en sécurité des données, pas avocat. J’évalue les contrôles techniques et organisationnels selon les exigences du cadre.
De quoi avez-vous besoin de ma part pour commencer ?
Un court questionnaire (secteur d’activité, taille de l’entreprise, types de données traités) et toutes les politiques de sécurité existantes. Aucun accès à vos systèmes n’est nécessaire pour l’évaluation.