Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Support informatique et cybersécurité
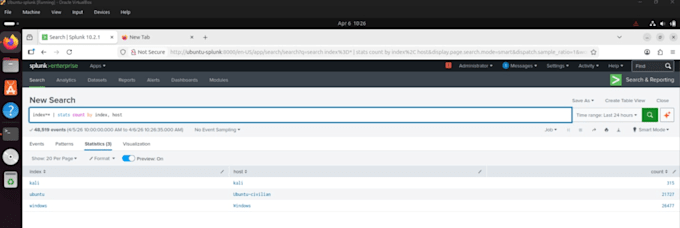
Je vais configurer la collecte et la surveillance centralisées des logs pour votre entreprise afin que vous puissiez voir ce qui se passe sur votre réseau avant qu’un petit problème ne devienne un gros souci.
La plupart des petites entreprises n’ont aucune visibilité sur leurs systèmes jusqu’à ce qu’un problème survienne ou qu’une compromission ait lieu. Je crée le même type de configuration de surveillance utilisé dans les opérations de sécurité en entreprise, adapté à un environnement plus petit.
Ce que j’apporte : expérience pratique dans la création et la maintenance d’un laboratoire SIEM multi-machines (Splunk, Sysmon, journalisation centralisée sur Windows/Linux) ainsi qu’une certification Security+ et une expérience en conformité axée sur le DoD.
Ce que vous obtiendrez :
Destiné à : Petites entreprises ou administrateurs IT en solo qui souhaitent une visibilité réelle sur leur réseau sans embaucher un analyste de sécurité à plein temps.
Envoyez-moi le nombre et le système d’exploitation des machines à surveiller avant de commander pour que je puisse confirmer la portée.
Serveur:
Serveur privé virtuel
•
Serveur windows
Système opérateur:
Windows
•
Linux
