Je vais effectuer un test de pénétration professionnel sur votre application web ou réseau

D
danibs
D
danibs
Daniele T
Certaines informations ont été traduites automatiquement.

À propos de ce service

Traduction automatique

Votre site web ou application web est-il sécurisé ? Savez-vous ce qu’un attaquant pourrait réellement faire avec ?


Je suis un professionnel certifié en sécurité offensive avec 5 certifications dans le domaine (eCPPT, eWPT, eJPT, CRTA, ICCA), actuellement analyste SOC. Je réalise des tests de pénétration manuels pour identifier de véritables vulnérabilités exploitables dans vos systèmes avant que de vrais attaquants ne le fassent.


Ce que je teste :

  • OWASP Top 10 (injection, XSS, authentification cassée, IDOR, SSRF, mauvaise configuration)
  • - Authentification et gestion des sessions
  • - Contrôle d’accès et failles de logique métier
  • - Points de terminaison API
  • - Services réseau et ports ouverts
  • - Active Directory (sur demande)

Ce que vous obtenez :

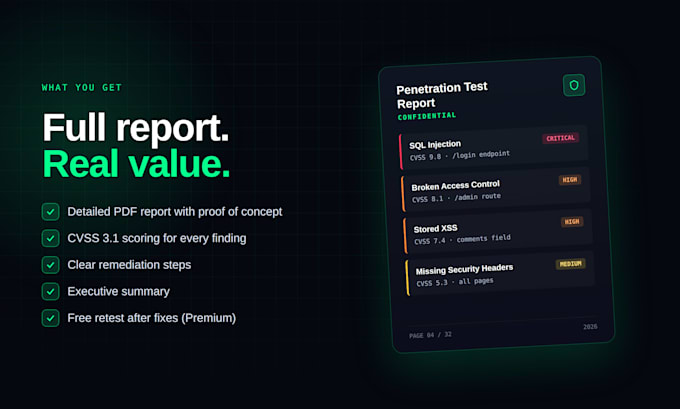
  • Rapport PDF détaillé avec les découvertes, la gravité (CVSS 3.1) et une preuve de concept
  • - Étapes de remédiation claires pour chaque vulnérabilité
  • - Résumé exécutif pour les parties prenantes non techniques (Standard et Premium)
  • - Re-test gratuit après que votre équipe ait appliqué les correctifs (seulement Premium)

Avant de commencer, vous devez fournir une autorisation écrite pour tester la portée cible. Je ne teste que les systèmes que vous possédez ou pour lesquels vous avez une permission explicite.


Contactez-moi avant de commander avec votre URL cible ou plage IP, et je confirmerai si la portée et le prix correspondent à vos besoins.

Respectez les droits des tiers

Veuillez noter qu’il est contraire aux politiques de Fiverr pour les freelances d’inclure des thèmes, des modèles ou tout autre élément d'autrui qui enfreint les droits de tiers ou les lois applicables pour les livrables. En savoir plus en lisant notre Guide pour une création numérique responsable.

Découvrez Daniele T

Daniele T

Junior Penetration Tester Red Team

  • DeItalie
  • Membre depuisjuil. 2018
  • Temps de réponse moy.1 heure
  • Langues

    Italien, Anglais
I am an offensive-oriented security analyst currently working as a SOC Analyst at a market-leading MSSP. I hold five offensive certifications covering network, web, Active Directory, and cloud penetration testing. I maintain a public technical portfolio on GitHub and aim to transition into a dedicated penetration testing or red team role.

Traduction automatique