Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Certifié AWS, certifié Azure, certifié K8s, certifié Terraform
J’examine votre Terraform comme le ferait un ingénieur sénior qui rejoint votre équipe, et je vous dis clairement ce qui est solide, ce qui est risqué et ce qu’il faut corriger en premier.
CE QUE JE VÉRIFIE
- Structure du module et réutilisation
- Backend d’état, verrouillage et isolation
- Séparation des environnements et dérive
- Verrouillage des versions des providers et des modules
- Secrets dans le code et dans l’état
- Exposition IAM et réseau créée par le code
- Le pipeline qui exécute Terraform (Standard et Premium)
CE QUE VOUS OBTENEZ
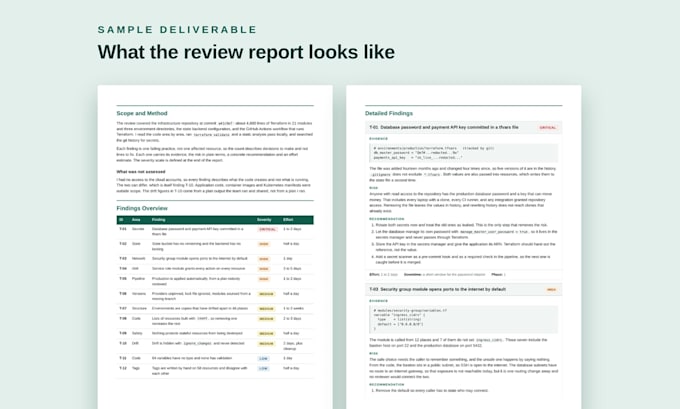
Un rapport écrit, pas une simple liste de contrôle. Chaque constat comporte l’évidence tirée de votre code, le risque exprimé en termes simples, une gravité et une solution concrète, afin que votre équipe puisse l’utiliser comme backlog. Si quelque chose de critique apparaît, je vous le signalerai le jour même.
Fonctionne avec Terraform et OpenTofu, sur AWS et Azure, avec ou sans Terragrunt.
L’accès est en lecture seule. Je ne modifie ni votre code ni votre infrastructure.
À PROPOS DE MOI
Mes cours sur Terraform et Docker comptent plus de 17 000 étudiants (note 4,8).
Le dépôt de plus de 5 000 lignes ? Envoyez-moi un message avant de commander et je vous proposerai une offre personnalisée.


Outils:
GitLab
•
GitHub
•
Autres
Framework:
Terraform
Langage de programmation:
Autres
Expertise:
Configuration
Traduction automatique
Avez-vous besoin d'accéder à nos comptes cloud ?
Non. Cette revue se fait à partir du code et de la configuration du pipeline. Si vous souhaitez également évaluer l’environnement d’exécution, reportez-vous à mon gig d’évaluation AWS.
Corrigez-vous les problèmes que vous trouvez ?
Le rapport indique exactement ce qu’il faut changer et pourquoi. L’application des correctifs n’est pas incluse, afin que votre équipe conserve la propriété du code. Je peux proposer une offre séparée pour la remédiation.
Notre code est-il traité de manière confidentielle ?
Oui. Je travaille uniquement dans l’accès que vous me donnez, je ne garde pas de copies après la livraison et je suis prêt à signer un NDA avant que nous commencions.
Puis-je voir un exemple de rapport ?
Oui. La galerie contient un rapport d’exemple issu d’un dépôt fictif, et vous pouvez télécharger le PDF complet de l’exemple.