Parcourir les catégories
Français
$
USD
Connectez-vous à votre IA
Ingénieur LangGraph, agents IA de production, FastAPI, LangSmith, MCP
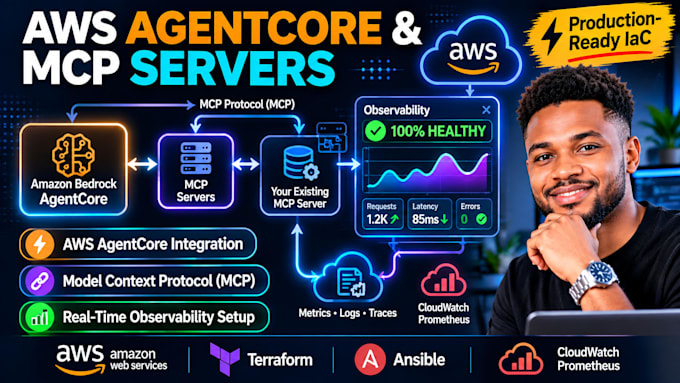
Besoin d'un expert pour l'intégration du serveur AWS AgentCore MCP, son déploiement et la configuration de l'observabilité en temps réel ? Je fournis des solutions cloud à fort taux de conversion qui connectent vos outils intelligents, comblent les lacunes de télémétrie et renforcent votre infrastructure ! Vous rencontrez des connexions sans serveur cassées, des journaux CloudWatch manquants, des échecs d'agents silencieux ou des échanges de protocoles invalides ? Je m'engage à résoudre chaque défaut de déploiement backend et chaque erreur de surveillance que vous rencontrez actuellement.
Ce que je bâtirai et configurerai pour vous :
Pourquoi travailler avec moi ? J’élimine les guesswork de configuration fastidieux. Vous obtenez une architecture cloud de production, hautement observable, conçue proprement avec les cadres IaC modernes


Fournisseur de services cloud:
Amazon Web Services
Frameworks:
Npm
•
Terraform
•
Pulumi
•
Ansible
•
Crossplane
Traduction automatique
: Comment connectez-vous et configurez les serveurs Model Context Protocol (MCP) au sein d'AWS AgentCore ?
Je déploie des modules d’exécution serverless sécurisés, configure des routes d’endpoint sécurisées et aligne les schémas de vos outils afin que Claude ou d’autres agents puissent communiquer sans effort.
Pouvez-vous mettre en place une observabilité complète et un suivi des métriques personnalisées pour mes agents cloud ?
J’intègre la traçabilité distribuée, les métriques CloudWatch personnalisées, des pipelines de journaux structurés et des alertes d’erreur proactives pour détecter les défaillances instantanément.
Utilisez-vous des outils d’infrastructure as code comme Terraform ou Pulumi pour ces déploiements ?
Bien sûr. Je construis un code d’infrastructure propre et versionné en utilisant Terraform et Ansible afin d’assurer des configurations cloud reproductibles et de niveau production.
Quelles autorisations ou accès avez-vous besoin de ma part pour commencer à configurer mon environnement AWS ?
Vous devrez fournir des identifiants temporaires IAM administratifs ou une invitation de rôle AWS Identity Center avec les permissions pour les services sans serveur et réseau.
Comment dépannez-vous les défaillances silencieuses ou les problèmes de latence dans les pipelines MCP personnalisés ?
J’analyse les journaux d’exécution, j’inspecte les goulots d’étranglement des chargements, vérifie les échanges de protocoles et ajuste les seuils de timeout pour assurer des réponses ultra-rapides.