Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD



Traduction automatique
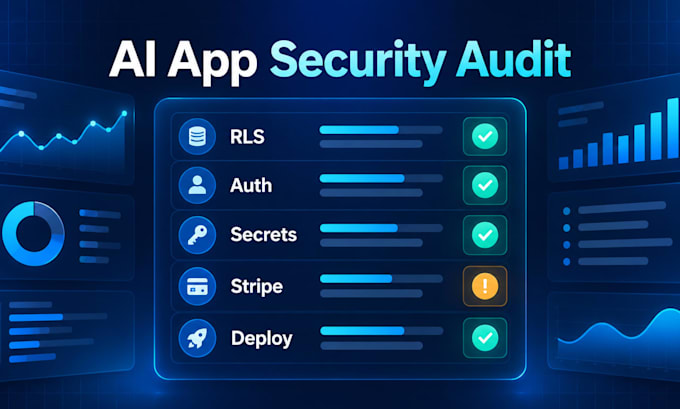
Vous souhaitez une validation go/no-go avant le lancement ? Vous craignez qu’une clé de rôle de service ou un secret Stripe soit exposé dans le bundle client, que les données soient accessibles entre utilisateurs via RLS, ou que les webhooks Stripe ne soient pas vérifiés ? J’examine le périmètre convenu de l’application et hiérarchise les constats par gravité. Il s’agit d’un audit à un instant t, et non d’un test de pénétration. Un problème équivaut à un constat issu de la liste convenue. L’offre Basic comprend un go/no-go, des constats classés par gravité, une probe RLS avec une clé anon et une vérification des secrets dans le bundle. Standard corrige les constats convenus avec un test de vérification ; Premium ajoute des buckets de stockage, des fonctions edge et un re-test après votre déploiement. Le travail est assisté par IA et revu par mes soins avant livraison. L’accès est en lecture seule ou en staging uniquement. N’envoyez jamais de clés de production en chat ; faites pivoter toute clé partagée après la livraison. Remplissez le questionnaire requis et approuvez la liste des constats avant le démarrage du travail.
Full Stack and DevOps Developer expert in Claude Code
Langues
Traduction automatique
Traduction automatique
Comment gérez-vous mes secrets et mes clés ?
Je travaille avec un accès en lecture seule ou en staging uniquement. N’envoyez jamais de clés de production en chat. Faites pivoter les clés partagées après livraison.
S’agit-il d’un test de pénétration ?
Non. Il s’agit d’un examen du code et de la configuration dans un périmètre défini, et non d’un test de pénétration ni d’une certification de conformité.
Vérifiez-vous les politiques Supabase RLS ?
Oui, pour le périmètre que vous fournissez. Le comportement en temps réel nécessite encore une validation dans votre environnement.
Déployerez-vous les correctifs en production ?
Non. Les correctifs sont fournis dans une branche ou un patch avec des consignes de publication et de rollback. Votre équipe les déploie.
Combien de corrections sont incluses ?
Chaque package inclut un nombre limité de correctifs convenus : 3 dans Standard, 5 dans Premium. Plus de travail nécessite un périmètre séparément convenu.
Mon application dépasse 5 000 lignes. Pouvez-vous aider ?
Oui. Envoyez d’abord la taille du dépôt et la stack. Je confirme un périmètre adapté avant que vous ne commandiez.
Comment les périmètres et les annulations sont-ils gérés ?
Nous validons le questionnaire et la liste des constats avant le début du travail. Chaque problème correspond à un constat de cette liste. Les annulations relèvent des conditions de commande de Fiverr.
Testez-vous les systèmes en production ?
La probe RLS n’est exécutée que sur staging, ou sur des systèmes en production avec votre accord écrit dans le questionnaire.
Qu’est-ce qu’un constat et une révision ?
Chaque constat est un élément de la liste convenue. Les constats ajoutés ultérieurement nécessitent une nouvelle commande. Les demandes de révision doivent être envoyées dans le délai de révision de 3 jours de Fiverr ; sans cela, la commande se clôture automatiquement.