Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Consultant senior en sécurité d'application et tests de pénétration
Test de pénétration professionnel des applications web et des API, axé sur les risques réels exploitables plutôt que sur les résultats d’un scanner automatisé.
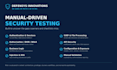
Les tests couvrent la sécurité de l’authentification et des sessions, l’autorisation et l’IDOR, les failles d’injection, le XSS, le SSRF, les problèmes de téléchargement de fichiers, les faiblesses des API, les mauvaises configurations de sécurité et les vulnérabilités de la logique métier, des failles que aucun scanner ne détecte.
Chaque découverte est validée manuellement, évaluée selon la gravité avec CVSS, et accompagnée de preuves et d’étapes de reproduction.
Certifications :
Vous recevrez :
Contactez-moi avant de commander si votre périmètre couvre plus d’une application, de nombreux points de terminaison API, plusieurs rôles utilisateur, une infrastructure cloud, du code source ou des workflows métier complexes. Je vous enverrai une offre personnalisée.


Traduction automatique
Utilisez-vous des scanners automatisés ou effectuez-vous des tests manuels ?
Les tests sont principalement manuels et soutenus par des outils de sécurité appropriés. Les scans automatisés peuvent aider à couvrir plus de surface, mais les résultats sont validés manuellement avant d'être rapportés.
De quoi avez-vous besoin avant de commencer ?
J'ai généralement besoin de l'URL/API cible autorisée, des identifiants de test si applicable, de la documentation API comme Swagger ou collections Postman, du nombre de rôles utilisateur, et de toute restriction de périmètre.
Recevrai-je un rapport professionnel de test de pénétration ?
Oui. Selon le package choisi, le rapport inclut la portée, la méthodologie, les vulnérabilités validées, la gravité, les preuves, les étapes de reproduction, et les recommandations de remédiation.
Proposez-vous un retest après la correction des vulnérabilités ?
Oui. Les retests sont inclus dans le package Premium ou peuvent être ajoutés séparément ou sur devis pour d'autres interventions.
Pouvez-vous tester des applications et API authentifiées ?
Oui. Les tests authentifiés sont supportés et recommandés pour les applications où des fonctionnalités importantes ne sont accessibles qu'après connexion.
Puis-je utiliser le rapport pour des vérifications de conformité ou de sécurité client ?
Le rapport peut soutenir la remédiation interne, les discussions de sécurité avec les fournisseurs ou clients, et les activités d'assurance sécurité. Cependant, il ne doit pas être présenté comme une certification officielle ou une attestation de conformité sauf accord spécifique.
Comment sont hiérarchisés les résultats ?
Chaque résultat reçoit un score de base CVSS v3.1 avec le vecteur complet publié, afin que vous puissiez le vérifier de manière indépendante. La gravité est ensuite ajustée en fonction de votre contexte professionnel, où le CVSS peut sous-estimer ou surestimer l’impact réel. Les résultats sont classés par ordre de priorité pour la correction.


