Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Consultant en sécurité de l'information
Denis Galkin a été sélectionné par l'équipe Fiverr Pro pour son expertise.
Certifié pour
Conseil aux entreprises
Cybersécurité
Vetted Pro
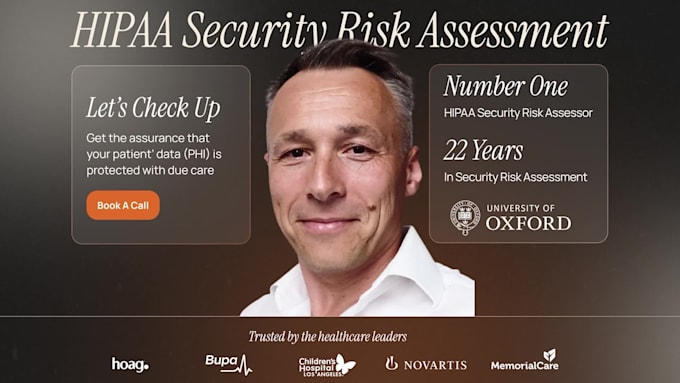
Notre proposition : l’évaluation précède le traitement
En médecine, le traitement est guidé par l’évaluation. Le même principe permet de mieux comprendre le risque de sécurité : examiner la situation d’abord, puis décider de ce qui nécessite une attention particulière.
3000 $ | Évaluation initiale du risque de sécurité
Une première évaluation ciblée pour un petit établissement de santé privé souhaitant identifier les points nécessitant une attention. Comme une revue clinique initiale, elle aide à établir les priorités et à déterminer si un examen plus approfondi est nécessaire. La portée et les limites sont convenues avant le début des travaux.
8000 $ par an | Évaluation complète et conseil continu en gestion des risques
Le service phare d’adSecurus pour les organisations de santé privées qui souhaitent à la fois une évaluation annuelle précise et un rythme discipliné pour gérer les risques tout au long de l’année.
12000 $ par an | Évaluation complète avec un responsable dédié à la sécurité HIPAA
Une relation continue pour les établissements qui veulent un responsable dédié à la sécurité HIPAA, comprenant une compréhension approfondie de leur environnement, avec un accès prioritaire selon des modalités convenues. La signature inclut la même évaluation complète et un revue mensuelle comme dans le service Full.

_se1jk5.jpg)

Expertise:
Audit
•
Protection des données
•
Évaluation des risques

Barclays UK
Professional Services
I assessed cybersecurity and regulatory risks of Barclays online banking and consulted how to secure it.
août 2010-sept. 2012

Pearson
Education Organization
I scanned and prioritized vulnerabilities of all global datacenters of Pearson.
juin 2013-nov. 2013
Traduction automatique
Ai-je besoin d'une évaluation des risques de sécurité HIPAA ?
Oui. Selon le 45 CFR § 164.308(a)(1)(ii)(A), toutes les entités couvertes et leurs partenaires commerciaux doivent réaliser une analyse périodique des risques liés à la gestion et à la protection des PHI électroniques.
Allez-vous m'aider à respecter les exigences de la règle de sécurité HIPAA ?
Oui. Je cartographie votre environnement par rapport aux sauvegardes administratives, physiques et techniques de HIPAA — et je fournis des recommandations concrètes conformes aux directives de NIST et OCR.
Quels types d'organisations avez-vous aidés à se conformer à HIPAA ?
Cliniques, praticiens en solo, hôpitaux, startups de télésanté, fournisseurs d'EHR, entreprises de facturation médicale et plateformes SaaS pour la santé.
Fournissez-vous une documentation adaptée à l'OCR ou à la diligence raisonnable des investisseurs ?
Absolument. Vous recevrez un registre des risques, une analyse des écarts, des plans de traitement, et (si nécessaire) des politiques de soutien ou des documents d'audit.
Avec quels cadres de référence vous alignez-vous au-delà de HIPAA ?
Je peux faire correspondre les contrôles avec NIST CSF, CIS Controls, ISO 27001, GDPR ou DORA selon votre modèle d'affaires et votre juridiction.
S'agit-il d'un test de pénétration ou d'une analyse de vulnérabilités ?
Non — il s'agit d'une évaluation des risques et d'une consultation en conformité, pas d'un test technique. Cependant, je peux conseiller sur ces services et fournisseurs si besoin.
Dois-je partager des PHI avec vous ?
Non. Je n'ai pas besoin d'accéder aux PHI en direct. Nous discuterons de vos systèmes, politiques et contrôles — pas des dossiers patients.
Que puis-je attendre d'une consultation de 6 heures ?
Vous bénéficierez d'une analyse experte, de conseils personnalisés et des priorités pour la remédiation. Beaucoup de clients résolvent leurs plus grands écarts en une seule session.
Ce service convient-il aux startups en phase de démarrage ou aux premières évaluations HIPAA ?
Oui. Je travaille avec des fondateurs de la santé en phase de démarrage ainsi qu'avec des fournisseurs d'entreprise. J'aide à simplifier HIPAA pour les équipes techniques et non techniques.
Pouvez-vous participer à des réunions avec mon équipe IT ou conformité ?
Oui. Toutes les heures de consultation peuvent être utilisées pour des ateliers d'équipe, des sessions individuelles, des mises à jour pour le conseil ou des revues de documentation — selon votre choix.
| (12) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
stephen_venter

Afrique du Sud
Denis was excellent to work with. He is clearly very knowledgeable and experienced in his field, and I really appreciated his friendly and approachable manner. I don't come from a coding or cybersecurity background, but he explained everything clearly and in a way that was easy to understand. Communication...
800 $US-1 000 $US
Prix
3 semaines
Durée

Réponse du freelance

rcardxs

Philippines
Exceptional knowledge and high professionalism. Will work again with him next time without any doubt!
400 $US-600 $US
Prix
3 jours
Durée
Réponse du freelance

kevin_a09

États-Unis
Denis was excellent to work with, extremely knowledgeable, thoughtful, and practical in his guidance. He helped us validate our HIPAA-aligned architecture, clearly identify real risk areas, and avoid unnecessary over-engineering. His depth of expertise in healthcare security and compliance is obvious,...
200 $US-400 $US
Prix
2 jours
Durée

Réponse du freelance
zognition

Chine
Denis was GREAT Thank you!
200 $US-400 $US
Prix
4 jours
Durée
Réponse du freelance
ash_jaf
Afrique du Sud
Denis is helping us us navigate the complex process to become HIPAA complaint.
1 000 $US-2 500 $US
Prix
6 jours
Durée
Réponse du freelance
| (12) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
stephen_venter
Afrique du Sud
Denis was excellent to work with. He is clearly very knowledgeable and experienced in his field, and I really appreciated his friendly and approachable manner. I don't come from a coding or cybersecurity background, but he explained everything clearly and in a way that was easy to understand. Communication...
800 $US-1 000 $US
Prix
3 semaines
Durée
Réponse du freelance
rcardxs
Philippines
Exceptional knowledge and high professionalism. Will work again with him next time without any doubt!
400 $US-600 $US
Prix
3 jours
Durée
Réponse du freelance
kevin_a09
États-Unis
Denis was excellent to work with, extremely knowledgeable, thoughtful, and practical in his guidance. He helped us validate our HIPAA-aligned architecture, clearly identify real risk areas, and avoid unnecessary over-engineering. His depth of expertise in healthcare security and compliance is obvious,...
200 $US-400 $US
Prix
2 jours
Durée
Réponse du freelance
zognition
Chine
Denis was GREAT Thank you!
200 $US-400 $US
Prix
4 jours
Durée
Réponse du freelance
ash_jaf
Afrique du Sud
Denis is helping us us navigate the complex process to become HIPAA complaint.
1 000 $US-2 500 $US
Prix
6 jours
Durée
Réponse du freelance