Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD



Traduction automatique
Votre site PHP est-il piraté, redirige les visiteurs ou est signalé par Google ? Je repère et corrige les failles de sécurité qui en sont la cause, afin que les attaquants ne puissent plus revenir.
Je suis développeur backend PHP spécialisé dans la sécurité des sites, avec 7 ans d'expérience en PHP pur, [Laravel / CodeIgniter / autre].
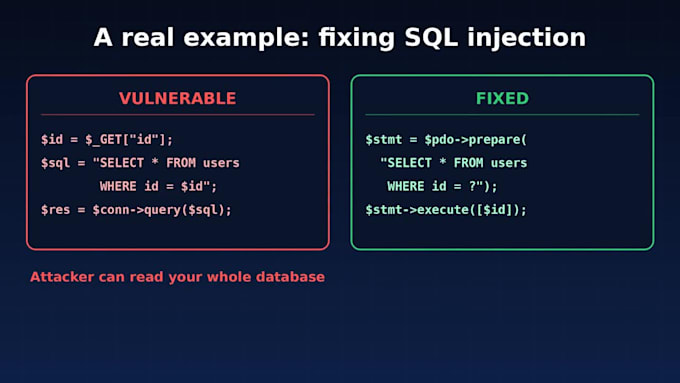
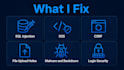
CE QUE JE FIXe : injection SQL et XSS CSRF et gestion des connexions ou des sessions faibles téléchargements de fichiers peu sécurisés fichiers de configuration et identifiants exposés logiciels malveillants, portes dérobées et code malveillant versions PHP obsolètes et bibliothèques vulnérables
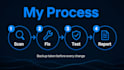
CE QUE VOUS OBtiendrez : revue de sécurité basée sur l'OWASP Top 10 corrections appliquées directement à votre code, un rapport clair de ce qui a été trouvé et corrigé, sauvegarde réalisée avant toute modification
POURQUOI MOI : réponses rapides, communication claire et confidentialité totale de votre code et de vos données.
Envoyez-moi un message avant de commander avec le type de site et le problème, et je recommanderai le bon package.
Veuillez noter qu’il est contraire aux politiques de Fiverr pour les freelances d’inclure des thèmes, des modèles ou tout autre élément d'autrui qui enfreint les droits de tiers ou les lois applicables pour les livrables. En savoir plus en lisant notre Guide pour une création numérique responsable.
Full Stack PHP,Larave,HTML,CSS,BootStrap,JavaScript,Wordpress develop
Langues
Traduction automatique
Traduction automatique
Avez-vous besoin de mes identifiants d’hébergement ou d’administration ?
Pour les correctifs, j'ai besoin d'un accès à votre code, soit via votre panneau d'hébergement, FTP, ou une copie zip des fichiers. Veuillez créer un compte temporaire pour moi et le supprimer après la livraison. N'envoyez jamais vos mots de passe en dehors de la messagerie de commande Fiverr.
Mon site sera-t-il inaccessible pendant le travail ?
Non. Je réalise une sauvegarde complète d'abord et, lorsque cela est possible, je teste les correctifs sur une copie avant de modifier votre site en production.
Travaillez-vous avec Laravel, CodeIgniter et PHP personnalisé ?
Oui, je travaille avec [Laravel, CodeIgniter et PHP pur personnalisé]. Si votre site utilise autre chose, contactez-moi avant de commander.
Pouvez-vous supprimer les malwares et les avertissements Google de mise sur liste noire ?
Je peux nettoyer les fichiers infectés et les portes dérobées dans le package Premium. Après le nettoyage, vous pouvez demander une révision via Google Search Console. Je vous indiquerai exactement comment faire.
Pouvez-vous garantir que mon site ne sera jamais piraté ?
Personne ne peut le garantir. Je corrige les faiblesses trouvées, durcis votre site et vous donne des conseils pour rester en sécurité, ce qui réduit considérablement votre risque.
Et si mon problème n’est pas listé ?
Envoyez-moi un message avec le type de votre site et ce qui se passe. Je vous dirai honnêtement si je peux aider et quel package convient.