Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Ingénieur DevOps senior, expert en sécurité réseau et Linux
️Déploiement en production AWS EC2 + Docker + Nginx, sécurisé et automatisé.
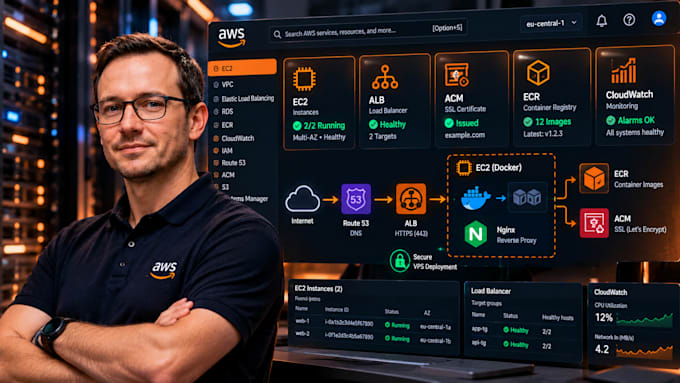
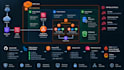
Je suis ingénieur DevOps/Systèmes certifié AWS. Je ne me contente pas de lancer un serveur; je construis une infrastructure native AWS, observable et maintenable qui respecte le cadre Well-Architected.
CE QUE VOUS OBTENEZ (chaque package) :
Ubuntu 24.04 LTS durci (base CIS L1 via user-data)
Groupes de sécurité : moindre privilège (SG par niveau), pas d SSH autorisé depuis 0.0.0.0/0
Profil d’instance IAM : moindre privilège (pull ECR, CloudWatch, SSM)
Docker CE + Compose v2 + driver de journalisation CloudWatch Logs
Nginx (mainline) comme reverse proxy : gzip, mise en cache, en-têtes de sécurité
Let’s Encrypt via Certbot (Basique) OU ACM + ALB HTTPS (Standard+)
Renouvellement automatique vérifié (timer systemd / ACM géré)
SSM Session Manager (pas de gestion de clés SSH, pas de port 22 ouvert)
OPTIONS STANDARD (CI/CD + Observabilité) :
Application Load Balancer (ALB) TLS 1.2+, prêt WAF
Certificat ACM (validation DNS) + enregistrements Route53
Répertoire privé ECR + politique de cycle de vie
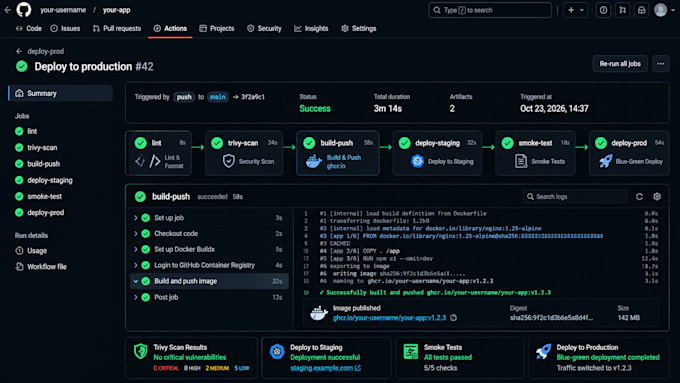
Workflow GitHub Actions : lint, scan Trivy, build, push, deploy
Blue/Green via échange de groupes cibles (zéro-downtime)
Alarmes CloudWatch : CPU > 80 %, Disque > 85 %, 5xx > 1 %, Santé des cibles
SSM Parameter Store pour les secrets (aucun fichier .env)
Fournisseur de services cloud:
Amazon Web Services
Ressource du cloud computing:
EC2
•
ELB
•
VPC
•
ELK
•
AKS
Traduction automatique
Ai-je besoin d'un compte AWS existant ?
Oui. Je travaille sur votre compte via un rôle IAM/SSM. Je ne demande jamais les identifiants root. Un rôle inter-comptes avec des privilèges limités est préférable.
Pouvez-vous utiliser votre VPC/RDS/ domaine existants ?
Absolument. j’importerai les ressources existantes (sources de données) ou les référencerai dans Terraform. Envoyez-moi d’abord les détails.
Que faire si je n’ai pas encore de domaine ?
Je peux tout configurer avec un domaine temporaire app.votre-nom.xip.io ou nip.io. Vous dirigerez Route53/votre registrar plus tard.
Fournissez-vous le backend d’état Terraform ?
Oui (Premium). bac S3 + verrouillage DynamoDB + versioning créés par mes soins. Vous détenez l’état — je n’en conserve jamais l’accès.