Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Ingénieur DevOps senior, expert en sécurité réseau et Linux
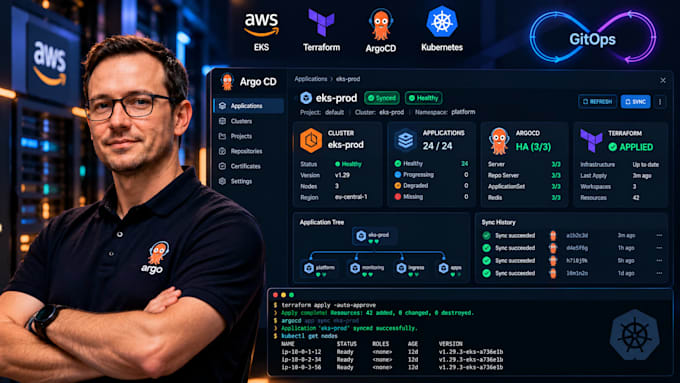
️ AWS EKS + Terraform + ArgoCD Plateforme GitOps de production.
Je suis ingénieur Platform/DevOps. Je construis des plateformes Kubernetes en libre-service pas seulement des clusters. Les développeurs envoient le code; ArgoCD s’occupe du reste. L’infrastructure est du code, auditable et reproductible.
CE QUE VOUS OBTEZ (Chaque package) :
Terraform (v1.9+) : Modulaire, versionné, état distant (synchronisation S3 + verrouillage DynamoDB)
VPC : Multi-AZ, sous-réseaux publics/privés/intras, NAT GW, points d’accès VPC (S3, ECR, Logs)
EKS : Plan de contrôle géré, IRSA, identité des pods, entrées d’accès, chiffrement KMS
Groupes de nœuds : Gérés + Spot (mixte), modèles de lancement, IMDSv2, données utilisateur personnalisées
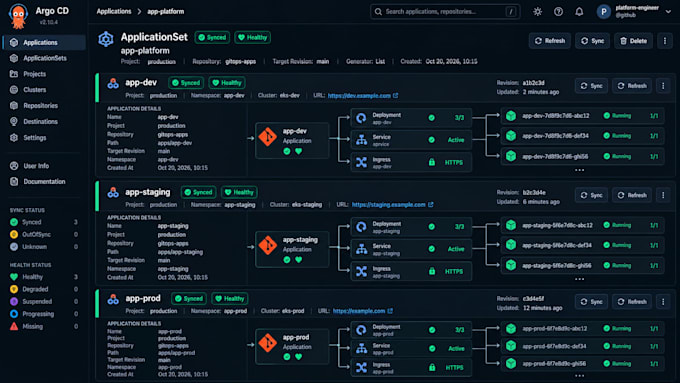
ArgoCD : Haute disponibilité (3 réplicas), Dex/OIDC (GitHub/GitLab/Google SSO), projets RBAC
App-of-Apps : l’application racine initialise les add-ons (Cert-Manager, ExternalDNS, contrôleur ALB)
External Secrets Operator AWS Secrets Manager (pas de travail manuel avec SealedSecrets)
Cert-Manager (Let's Encrypt, DNS01 via Route53) + ExternalDNS (enregistrements Route53 automatiques)
Dépôt GitHub : `infra/` (Terraform), `apps/` (applications ArgoCD), `platform/` (add-ons)

Traduction automatique
Utilisez-vous le fournisseur Terraform AWS ou Kubernetes pour les ressources K8s ?
L’infrastructure (VPC, EKS, IAM, ALB) utilise le fournisseur aws. Les applications ArgoCD, Cert-Manager et ExternalDNS sont gérées par ArgoCD via Git (pas le provider Kubernetes Terraform). Séparation claire des responsabilités.
Puis-je utiliser mon VPC / mes sous-réseaux privés existants ?
Oui. J’utiliserai des sources de données pour importer votre VPC, vos sous-réseaux et vos SG. Terraform ne les gérera pas — il se contentera de les référencer. Envoyez-moi d’abord l’ID du VPC.
Quel hébergement Git prenez-vous en charge ?
GitHub (préférence — Actions + OIDC), GitLab, Bitbucket, Azure Repos. ArgoCD se connecte via HTTPS/SSH + token. Repos privés pris en charge.
Comment gérez-vous le verrouillage de l’état Terraform et les accès d’équipe ?
Backend S3 avec verrouillage DynamoDB (créé par moi). Le bucket d’état comporte versioning, chiffrement et règles de cycle de vie. Vous possédez le bucket — je n’y ai plus accès après livraison.