Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Traduction automatique
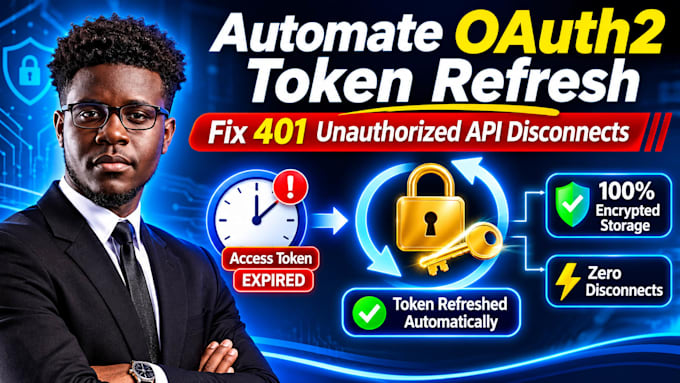
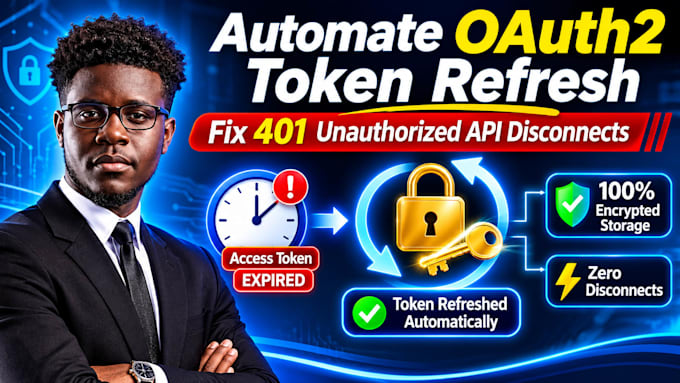
Les connexions API tierces de votre application se cassent-elles toutes les heures à cause de jetons d’accès expirés ? Je crée des gestionnaires de rafraîchissement de token OAuth2 en arrière-plan qui résolvent définitivement les erreurs 401 Unauthorized.
Ce que je règle et ce que je construis :
Comment cela fonctionne :
Frontières d’étendue : Couvre les échanges de jetons OAuth2, les moteurs de rafraîchissement et la logique de stockage. N’inclut pas les conceptions de portail SSO personnalisées.
Maintenez vos processus de synchronisation en arrière-plan actifs 24/7 sans forcer de nouvelles connexions. Envoyez-moi un message avec votre API cible pour démarrer !
Stripe Webhooks LLM Rate Limits Shopify CRM Sync OAuth2 Auth
Langues
Traduction automatique
Traduction automatique
Pourquoi ma connexion API échoue-t-elle encore après 60 minutes ?
La plupart des fournisseurs OAuth2 expirent les jetons d’accès après une heure. Il faut un moteur en arrière-plan qui utilise le jeton de rafraîchissement pour en obtenir un nouveau.
Est-il sûr de stocker les jetons d’actualisation dans ma base de données ?
Oui, j’installe un chiffrement AES au repos afin que les jetons d’actualisation stockés restent sécurisés contre les fuites.
Avec quels services OAuth2 travaillez-vous ?
Google Workspace, QuickBooks Online, Zoom, Xero, Hubspot et tout fournisseur OAuth2 personnalisé.
Vos utilisateurs devront-ils se reconnecter manuellement à un moment donné ?
Seulement si le jeton de rafraîchissement est révoqué par l’utilisateur ou atteint sa durée maximale (par exemple 6 mois).
Pouvez-vous intégrer cela dans une base de code existante ?
Oui, j’écris un middleware modulaire qui s’intègre directement aux requêtes HTTP existantes.