Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Spécialiste VAPT, tests de pénétration web, mobile, réseau
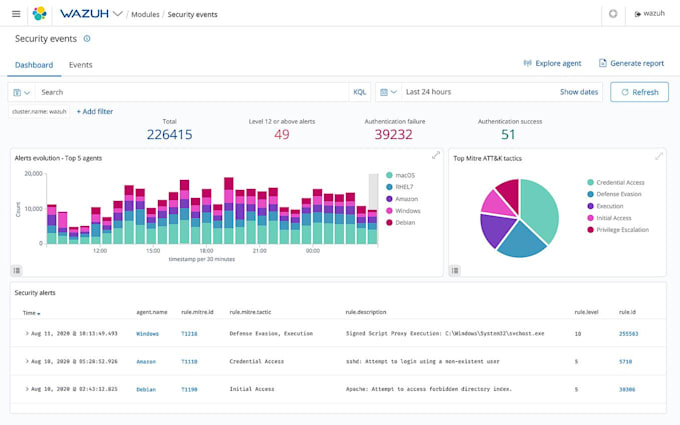
Vous recherchez des services SOC gérés fiables pour améliorer la surveillance de la sécurité et la détection des menaces de votre organisation ?
Je propose un support opérationnel en sécurité pour aider les entreprises à identifier les activités suspectes, enquêter sur les alertes de sécurité et renforcer leur posture de sécurité globale.
Mes services SOC gérés incluent :
Ce que vous recevrez :
Que vous ayez besoin d’aide pour configurer votre SIEM, enquêter sur des alertes ou améliorer vos capacités de surveillance de la sécurité, je peux adapter le service à vos besoins.
Veuillez me contacter avant de passer commande pour discuter de votre environnement, de la portée, des outils et des exigences en matière de surveillance.
Appareil:
Ordinateur
•
Ordinateur portable
Système opérateur:
Windows
•
Linux
Traduction automatique
Qu’est-ce que le Managed SOC ?
Les services Managed SOC aident les organisations à surveiller les événements de sécurité, détecter les activités suspectes, enquêter sur les alertes et améliorer les processus de réponse aux incidents.