Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr

Traduction automatique
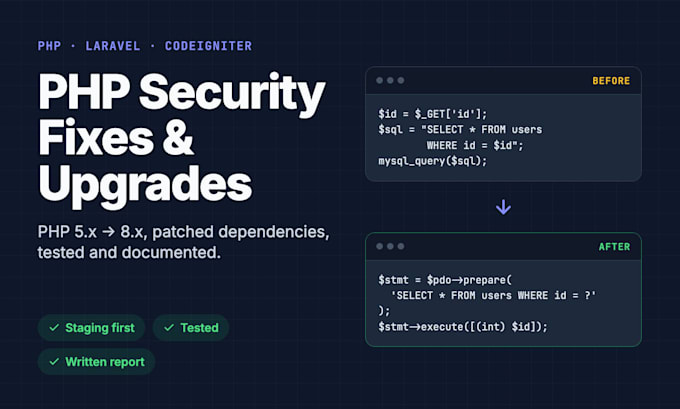
Votre application PHP fonctionne-t-elle avec une version obsolète, comporte-t-elle des paquets vulnérables ou présente-t-elle des signes de code peu sûr ? Je peux vous aider à la mettre à jour et à la sécuriser de manière sûre.
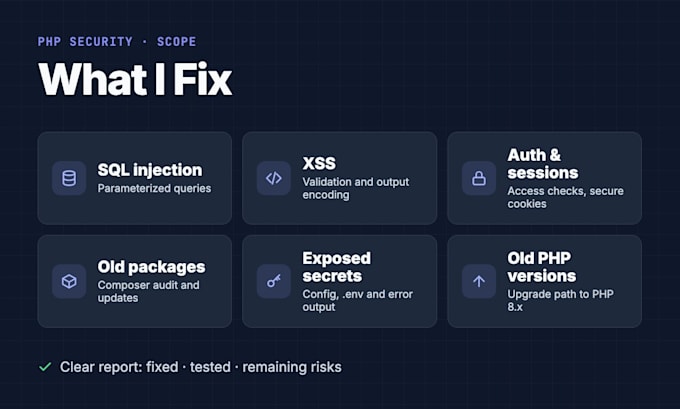
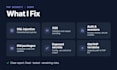
Voici ce que je peux faire :
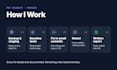
Ma méthode de travail :
Préparation en staging et sauvegarde d’abord, tests de référence, corrections en petits commits Git, puis retests. Vous recevez un rapport sur ce qui a été corrigé, comment les tests ont été effectués et quels risques subsistent.
Soutien : Laravel, CodeIgniter et PHP personnalisé avec MySQL, MariaDB ou PostgreSQL.
Note : l’étendue dépend de votre code, de vos dépendances et de l’environnement, et est confirmée après une rapide revue. Personne ne peut garantir qu’une application est 100 % sécurisée, mais je documente exactement ce qui a été abordé.
Veuillez me contacter avant de commander avec votre version PHP, votre framework et le problème.
PHP and Laravel Security Fixes, Upgrades, and Migrations
Langues
Traduction automatique
Traduction automatique
Quelles applications PHP prenez-vous en charge ?
Laravel, CodeIgniter et PHP personnalisé (assortiment brut) de 5.x à 8.x, avec MySQL, MariaDB ou PostgreSQL. WordPress n’est pas ma spécialité, merci de me contacter d’abord.
Pouvez-vous mettre à niveau une ancienne version de PHP ?
Oui. Je vérifie la compatibilité, remplace les fonctions obsolètes ou supprimées, mets à jour les dépendances et reteste. Les grandes mises à niveau, comme 5.6 vers 8.x, peuvent être effectuées par étapes et nécessitent généralement une offre Premium ou personnalisée.
Pouvez-vous corriger les vulnérabilités de sécurité ?
Oui, les problèmes que je repère ou que vous signalez (résultats des analyses, CVE, résultats d’audit), jusqu’à la limite du forfait. Je teste et documente chaque correction.
Votre application sera-t-elle complètement sécurisée ensuite ?
Personne ne peut le garantir honnêtement. Je corrige les problèmes convenus, les vérifie et indique les risques restants et les recommandations dans le rapport.
Pouvez-vous intervenir sur un serveur de production en direct ?
Je privilégie fortement les environnements de staging et je peux vous aider à en mettre un en place. Je ne modifie la production qu’avec votre accord écrit, après sauvegarde récente et dans une fenêtre temporelle convenue.
Ai-je droit à un rapport de sécurité ?
Les formules Standard et Premium incluent un rapport écrit : constatations, changements, tests effectués, limitations et risques restants. L’offre Basic inclut un journal des modifications.
Que se passe-t-il si une mise à jour cause un problème ?
Je teste les fonctionnalités convenues avant et après. Si ma modification casse quelque chose dans le cadre, je le répare sans coût supplémentaire. Chaque changement est un commit Git, il peut donc être annulé.
Avez-vous besoin de mes mots de passe ?
N’envoyez jamais de mots de passe, clés ou fichiers .env en chat. Nous utiliserons des invitations au dépôt, une clé SSH que vous ajoutez ou des comptes temporaires que vous révoquerez après la livraison.
De quoi avez-vous besoin avant de commencer ?
Votre version de PHP, votre framework, les détails d’hébergement, l’accès au dépôt, les problèmes connus et un environnement de staging ou une sauvegarde. Le formulaire de commande couvre tout cela.
S’agit-il d’un test de pénétration ?
Non. Cette prestation corrige et renforce le code et la configuration que vous êtes autorisé à modifier. Je n’attaque pas et ne teste pas les systèmes tiers.