Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Ingénieur IA de production Agentic IA AWS Azure GCP
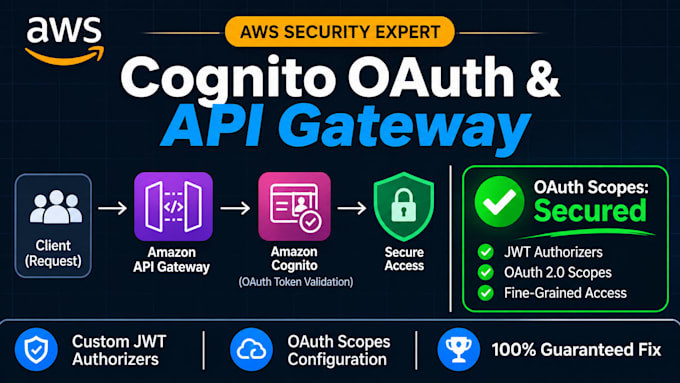
Les scopes OAuth d'Amazon Cognito et l'autorisation API Gateway sont configurés correctement. C'en est fini des erreurs d'accès liées à des tokens non autorisés, des en-têtes Bearer qui échouent ou du routage des endpoints non sécurisé qui ruinent votre déploiement cloud. Je garantis une solution permanente et professionnelle à vos obstacles de contrôle d'accès, assurant une sécurité applicative à prova d'erreurs.
Des autorisateurs JWT mal configurés, des revendications d'autorisation manquantes ou des scopes personnalisés défectueux exposent-ils vos microservices à des vulnérabilités de sécurité ? Concevoir des architectures d'authentification cloud robustes nécessite une ingénierie spécialisée, et des glitches de configuration répétés retardent les lancements de produits. J'élimine chaque obstacle technique en mettant en œuvre des politiques de sécurité claires adaptées à AWS.
Ce que je garantis de réparer et de construire pour vous : Intégrer les serveurs de ressources Cognito avec des scopes OAuth précis pour sécuriser vos routes backend Mettre en place des autorisateurs personnalisés API Gateway robustes qui valident les jetons Bearer et les rôles utilisateur de manière fluide Configurer des politiques IAM au minimum nécessaire et des en-têtes CORS pour prévenir les requêtes cross-origin non autorisées Fournir des tests de bout en bout accompagnés d'une documentation claire pour votre équipe d'ingénierie
Fournisseur de services cloud:
Amazon Web Services
Frameworks:
Terraform
•
Pulumi
•
Ansible
•
Chef
•
Marionnette
Traduction automatique
Quelles informations ou quels accès avez-vous besoin pour configurer mes scopes OAuth Cognito et API Gateway ?
Accès IAM temporaire à votre compte AWS ou vos fichiers de configuration Terraform/Serverless existants.
Pouvez-vous intégrer des revendications et des scopes JWT personnalisés dans mon autorisateur API Gateway actuel ?
Oui, je me spécialise dans la cartographie des revendications de jeton Cognito et des scopes OAuth vers les routes API en aval.
Pourquoi mes points d'entrée API Gateway renvoient-ils des erreurs 401 Unauthorized avec mes jetons Cognito ?
Cela provient généralement d’URL d’émetteur incohérentes, de revendications d’audience incorrectes ou d’options d’autorisation non configurées.
Prévoyez-vous des configurations API Gateway REST API et HTTP API sur AWS ?
Je configure des autorisateurs sécurisés et la validation OAuth pour les deux types d’API Gateway.
Quel type de documentation fournissez-vous après la mise en place du pipeline d’autorisation ?
Vous receez un récapitulatif complet de l’architecture, des instructions de tests et des scripts de validation pour vos applications clientes.