Je vais tester si vos défenses peuvent arrêter le ransomware

Certaines informations ont été traduites automatiquement.

Vetted Pro

Espagne

Je parle Espagnol, Catalan, Anglais

23 commandes terminées

Ingénieur en sécurité offensive

e1abrador.com Ingénieur en sécurité offensive avec plus de 6 ans d'expérience dans la sécurité offensive. Je dirige des opérations complètes de Red/Purple Team dans des environnements financiers, d'en...
Certifié par Fiverr Pro

Eric L a été sélectionné par l'équipe Fiverr Pro pour son expertise.

Certifié pour

  • Cybersécurité

À propos de ce service

Vetted Pro

Votre entreprise survivrait-elle à une attaque de ransomware demain ?


J’émule de véritables TTPs de ransomware sur une machine que vous fournissez, en ciblant uniquement les fichiers convenus. Objectif : tester si votre EDR bloque l’attaque et si votre Blue Team la détecte.


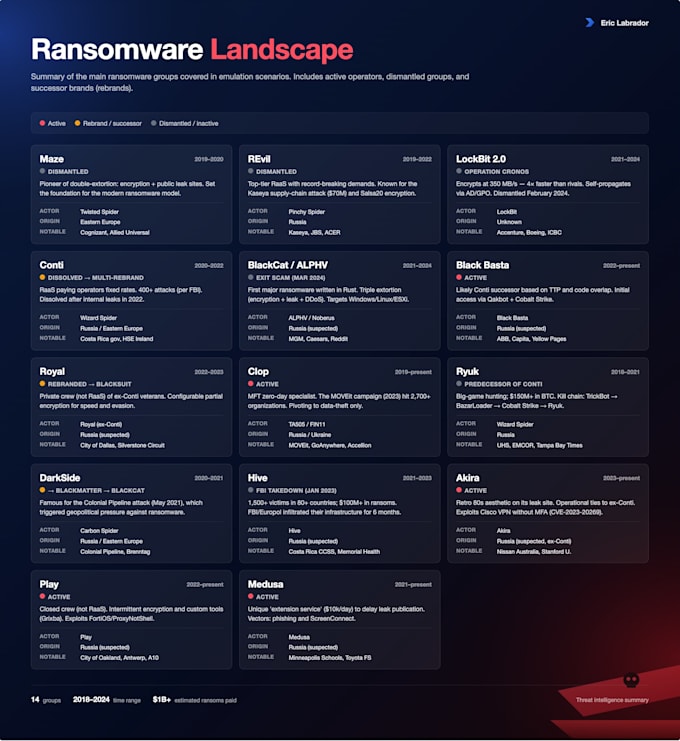
Groupes de ransomware disponibles :

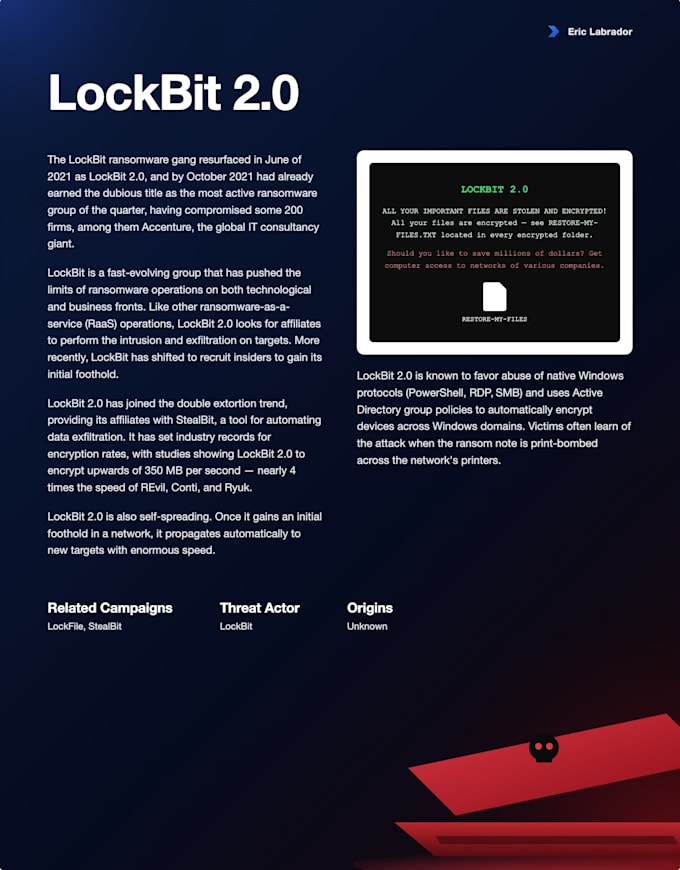
LockBit 2.0, REvil, Maze, Conti, BlackCat/ALPHV, Black Basta, Royal, Clop, Ryuk, DarkSide, Hive, Akira, Play, Medusa


Comment cela fonctionne :

  • Vous fournissez une machine de test avec votre stack de sécurité
  • Nous convenons des fichiers/dossiers cibles pour le chiffrement
  • Je lance un vrai ransomware (LockBit, REvil, Maze)
  • Nous mesurons : Ai-je été arrêté ? Quand ? Par quoi ?


Ce que j’exécute :

  • Distribution et exécution du payload
  • Techniques d’évasion de défense
  • Enumeration des fichiers
  • Exfiltration de données vers un C2 contrôlé
  • Tentative de chiffrement sur les fichiers convenus
  • Tous alignés avec MITRE ATT&CK


Ce que vous saurez :

  • Votre EDR arrête-t-il réellement le ransomware ?
  • À quelle étape la détection a-t-elle été déclenchée (si oui) ?
  • Votre Blue Team a-t-elle remarqué avant le début du chiffrement ?
  • Quelles lacunes de visibilité existent ?


Vous recevez :

  • Une chronologie complète de l’attaque avec une cartographie MITRE
  • Une comparaison détection vs. exécution
  • Les lacunes identifiées + priorités de remédiation
  • Résumé exécutif


Contrôlé et sécurisé :

  • Seuls les fichiers/dossiers convenus sont ciblés
  • Coordonné

Expertise:

Conscience

•

Protection des données

Technologie:

Centres de données

•

Pare-feux

•

Surveillance

Régulation:

GDPR

Mon portfolio

Autres services de Cybersécurité I Offre