Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD

Traduction automatique
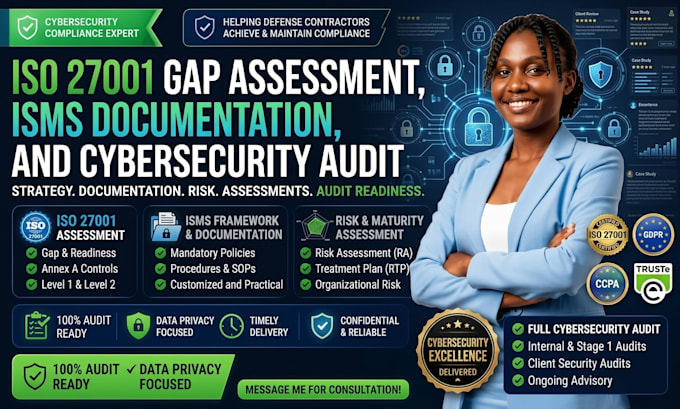
Vous préparez la certification ISO 27001, devez passer un questionnaire de sécurité client, ou souhaitez renforcer la posture globale de cybersécurité de votre entreprise ?
Je suis Eldora, consultante en cybersécurité et spécialiste GRC. J’aide les entreprises, startups et organisations à établir des systèmes de gestion de la sécurité de l’information (ISMS) de classe mondiale et à atteindre la conformité aux audits sans freins opérationnels.
Services proposés dans cette offre :
N’hésitez pas à m’envoyer un message avant de commander !
CMMC 2 and NIST 800 171 Compliance Consultant GRC DoD Security Expert
Langues
Traduction automatique
Traduction automatique
Émettez-vous des certificats ISO 27001 officiels ?
Non, aucun freelance ou consultant ne peut délivrer de certificats ISO officiels. La certification doit provenir d’un organisme de certification accrédité (organisme de certification). Je m’occupe de toute la préparation interne, des évaluations des écarts, de la documentation ISMS et de la préparation à l’audit pour que vous passiez votre audit de certification officiel sans problème.
Pouvez-vous m’aider si je souhaite simplement des politiques générales de cybersécurité ou un audit de sécurité de l’information ?
Oui ! Bien que ISO 27001 fournisse le cadre principal, les livrables (politiques, cadres de gestion des risques, rapports d’écarts de sécurité) s’appliquent directement à la cybersécurité globale de l’entreprise et aux exigences de sécurité des clients.
De quelles informations avez-vous besoin de moi pour commencer ?
Je nécessiterai des détails sur la taille de votre organisation, la configuration de votre infrastructure (cloud, sur site, hybride), vos politiques de sécurité actuelles (si disponibles), et vos principaux objectifs de conformité.
Quelle est la différence entre ISO 27001:2013 et ISO 27001:2022 ?
La norme mise à jour de 2022 a restructuré les contrôles de l’annexe A en 4 thèmes principaux (Organisation, Personnes, Physique, Technologique) et a introduit 11 nouveaux contrôles de sécurité (incluant renseignement sur les menaces, sécurité des services cloud, et filtrage web). Toutes les évaluations et documentations que je fournis sont à jour.
Combien de temps prend le processus d’évaluation des écarts ISO 27001 ou de rédaction de l’ISMS ?
Selon le package choisi, les rapports initiaux d’écarts et les cadres de documentation ISMS sont généralement terminés en 3 à 10 jours ouvrables. Pour une préparation complète à l’audit dans de grandes organisations, un temps de consultation supplémentaire peut être ajouté selon les besoins.
Travaillez-vous avec des entreprises cloud-native ou en mode remote-first ?
Oui ! Je travaille régulièrement avec des startups cloud-first, des entreprises SaaS, et des équipes à distance opérant sur des plateformes comme AWS, Azure, Google Workspace, et Microsoft 365 pour cartographier les contrôles de sécurité appropriés aux environnements cloud modernes.