Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Testeur QA logiciel, Bêta, Web, Application, Jeu, API et accessibilité
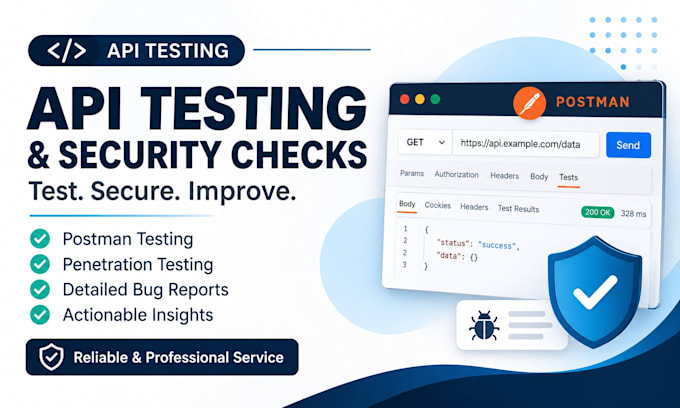
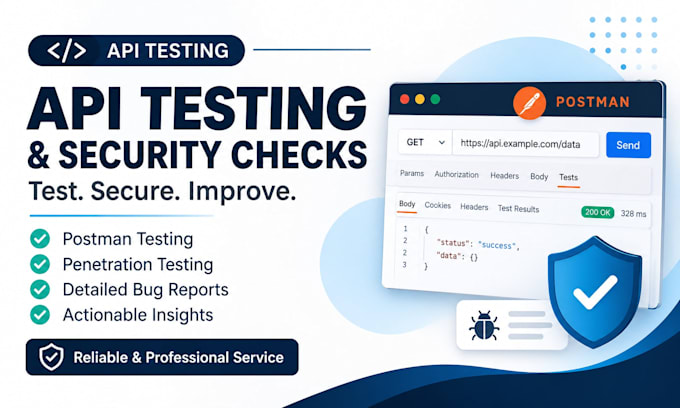
Des bogues API ou des failles de sécurité mettent-ils votre application en danger ?
Un endpoint peut retourner des données incorrectes, mal gérer des entrées invalides ou exposer des faiblesses du contrôle d’accès. J’aide les développeurs et les entreprises à identifier les problèmes grâce à des tests structurés de REST API et à des vérifications de sécurité autorisées.
CE QUE JE TESTE
CE QUE VOUS RECEVREZ
POURQUOI TRAVAILLER AVEC MOI ?
Vous obtenez des constats organisés qui aident votre équipe à comprendre ce qui a échoué, à reproduire le problème et à décider de ce qui doit être corrigé ensuite.
TESTONS VOTRE API
Partagez votre documentation API, le nombre de points de terminaison et vos objectifs de test avant de commander. Les tests de sécurité nécessitent une autorisation explicite et une portée définie. Les projets importants et les évaluations avancées nécessitent un devis personnalisé.
Tests et rapport uniquement ; les correctifs de code ne sont pas inclus sauf accord séparé.
Test d'applications:
API
Technologie de développement:
Java
•
JavaScript
•
Node.js
•
Python
Appareil:
PC
•
Mac
•
Linux
•
iPhone
•
Téléphone mobile Android
Traduction automatique
Quels types d'APIs testez-vous ?
Je teste principalement les API REST avec Postman. Partagez votre documentation API et les détails des points de terminaison afin que je puisse confirmer que votre API et les vérifications demandées correspondent au service.
Réalisez-vous des tests d’intrusion API ?
Oui, dans le cadre autorisé et convenu. La profondeur des tests dépend du package. Partagez l’environnement cible, les endpoints et les objectifs avant de commander. Je ne teste pas de systèmes sans permission.
De quoi avez-vous besoin pour commencer les tests ?
Veuillez fournir une URL de test ou de staging, la documentation API ou une collection Postman, les identifiants de test pertinents et le comportement attendu des endpoints clés.
Que vais-je recevoir dans le rapport final ?
Selon votre package, vous recevrez les résultats des tests, des constatations reproductibles, le comportement attendu vs. réel, des preuves pertinentes, la gravité lorsque pertinent et des recommandations pour les constats de sécurité.
Allez-vous corriger les bogues ou les vulnérabilités ?
Les tests et le rapport sont inclus. Les modifications de code, la mise en œuvre de remédiations, les retests après correction et les évaluations de sécurité plus étendues nécessitent un accord séparé.