Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Sécurité du serveur
Une brève chronologie des événements clés (Premium)
Avant d’envoyer, veuillez supprimer tout secret. Je ne demande jamais l’accès au serveur et je ne contacte jamais les IP figurant dans vos journaux.
Vous ne savez pas quel package est adapté ? Envoyez-moi un message d’abord. Une liste d’IP source et de noms d’utilisateur suspects (IOCs)
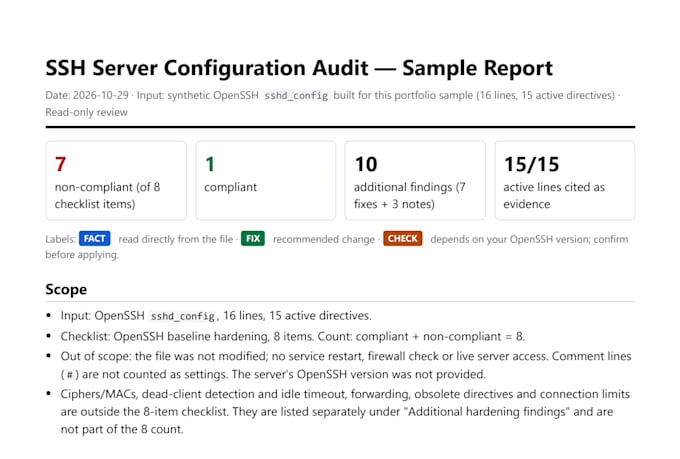
Un rapport avec les constatations classées par gravité, chacune étayée par des preuves dans les journaux
Analyse assistée par IA, vérifiée par moi avant la livraison
Vous recevrez :
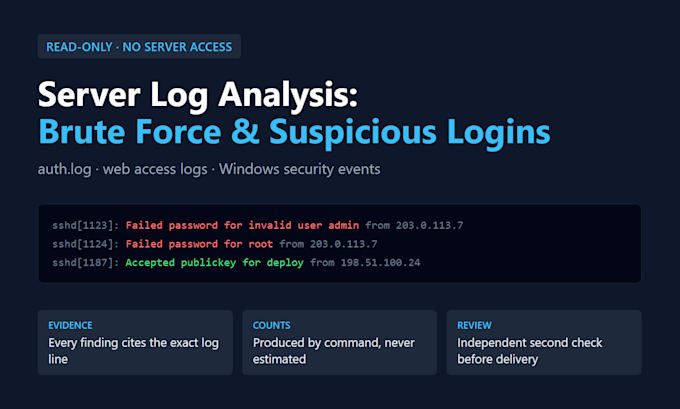
Chaque rapport passe par une étape de relecture indépendante avant la livraison
Tous les comptes sont générés par une commande, jamais estimés
Chaque constatation cite la ligne et le numéro exacts des journaux
Élévation de privilèges (sudo) et activité à des heures inhabituelles
Ce qui distingue :
Identifiants non valides / inattendus essayés
Échecs de connexion suivis d’une connexion réussie (possible intrusion)
Des tentatives de brute force et les sources qui les sous-tendent
Vous voyez des tentatives de connexion étranges ou vous souhaitez simplement savoir si votre serveur est attaqué ?
J’examine vos fichiers journaux serveurs en lecture seule (SSH/auth.log, journaux d’accès du serveur web, ou événements de sécurité Windows exportés) et je livre un rapport clair sur ce que montrent réellement les journaux. Rien n’est installé, scanné ou connecté : vous envoyez le fichier journal, je vous renvoie les constatations.
Ce que je recherche :

Système opérateur:
Windows
•
Linux
•
Unix
Traduction automatique
Avez-vous besoin d'accéder à mon serveur ?
Non. Je ne lis que les fichiers journaux que vous envoyez. Pas de connexion, pas de balayage, pas de connexion à une IP.
Bloquerez-vous les attaquants pour moi ?
Non, ce service est uniquement analytique. Vous obtenez les IP/noms d’utilisateur suspects et des recommandations claires ; vous appliquez les blocs lorsque vous êtes prêt.
Est-ce fait par IA ?
L’analyse est assistée par IA. Chaque constatation doit pointer vers une ligne réelle de votre journal, tous les comptes sont générés par commande, une seconde relecture indépendante vérifie le rapport et je le valide avant livraison.
Pouvez-vous déterminer avec certitude qu’une IP est un hacker ?
Je rapporte ce que montrent les journaux (par ex. des centaines d’échecs de connexion depuis une IP). Je n’étiquette pas une IP comme « malveillante » sans source ; tout élément incertain est marqué comme tel.
Que se passe-t-il avec mes fichiers ?
Ils sont stockés de manière privée, utilisés uniquement pour votre commande et supprimés sur demande après livraison.
Supportez-vous les serveurs Windows ?
Oui, exportation des journaux d’événements Security Windows aussi. Envoyez-moi un message d’abord afin que je vous indique quels événements exporter.