Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr

Traduction automatique
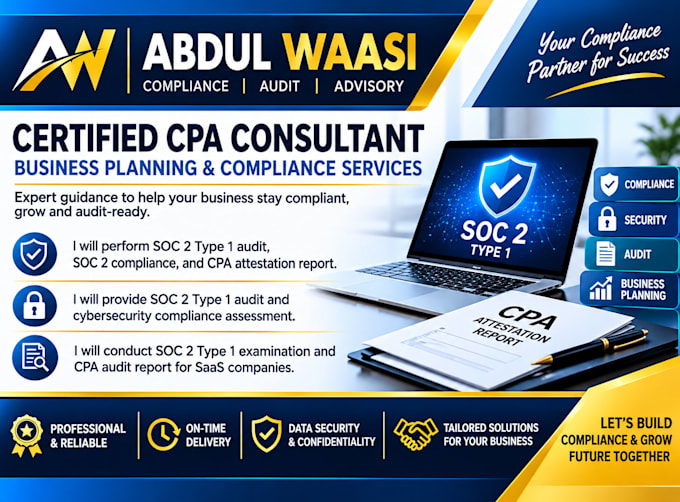
Préparez-vous à un audit SOC 2 Type 1 et avez besoin d’un accompagnement professionnel en conformité cybersécurité ? Je peux aider votre entreprise SaaS, startup ou croissance à renforcer les contrôles internes, identifier les lacunes de sécurité et vous préparer à la conformité SOC 2.
Je suis spécialiste de la préparation à l’audit SOC 2 Type 1, de l’évaluation de conformité en cybersécurité, de l’évaluation des risques, des revues de contrôles internes, de la documentation de conformité et du soutien à la préparation d’audit. Mon objectif est d’aider votre organisation à comprendre les critères de services de confiance, à améliorer les processus de sécurité et à se préparer à un examen SOC 2 indépendant.
MES SERVICES INCLUENT :
CPA Consulting Business Planning, SOC 2 Compliance and Audit Readiness for Start
Langues
Traduction automatique
Traduction automatique
Qu’est-ce qu’une évaluation SOC 2 Type 1 ?
Un examen SOC 2 Type 1 évalue la conception des contrôles pertinents à un moment donné par rapport aux critères de services de confiance applicables.
Pouvez-vous aider ma société SaaS à se préparer à SOC 2 ?
Oui. Je peux examiner vos contrôles actuels, identifier les lacunes, organiser la documentation et développer une feuille de route pratique de préparation SOC 2.
Qu’est-ce qui est inclus dans votre évaluation de conformité en cybersécurité ?
Selon le package, cela peut inclure l’examen des contrôles, l’analyse des risques, la vérification de la documentation, l’identification des lacunes et les recommandations de remédiation.
Ai-je besoin de politiques de sécurité existantes ?
Les politiques existantes sont utiles mais pas toujours obligatoires. Je peux évaluer la documentation disponible et identifier les domaines à développer ou à améliorer.
Émettez-vous un rapport SOC 2 officiel ?
Un rapport SOC 2 formel doit être émis par un auditeur indépendant qualifié approprié. Cette prestation offre un soutien à la préparation et à l’évaluation, sauf si un engagement distinct avec un auditeur qualifié est disponible.
Combien de temps prend la préparation SOC 2 ?
Les délais dépendent de la taille de votre entreprise, des contrôles de sécurité existants, de la documentation et des besoins de remédiation. Le package Fiverr choisi couvre uniquement les livrables et le délai indiqués.
Pouvez-vous travailler avec des startups et petites entreprises ?
Oui. Les services peuvent être adaptés aux startups, aux sociétés SaaS, aux fournisseurs cloud et aux petites ou moyennes entreprises technologiques selon leurs besoins et leur périmètre.
