Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
CI/CD, infrastructure as code et déploiements cloud
Une infrastructure que vous pouvez reconstruire, examiner et modifier en toute sécurité : des modules Terraform propres, séparation dev et prod, et sécurité intégrée dès le départ.
Ce que vous obtenez :
Comment cela fonctionne :
Des travaux AWS sont également possibles, envoyez-moi simplement un message.
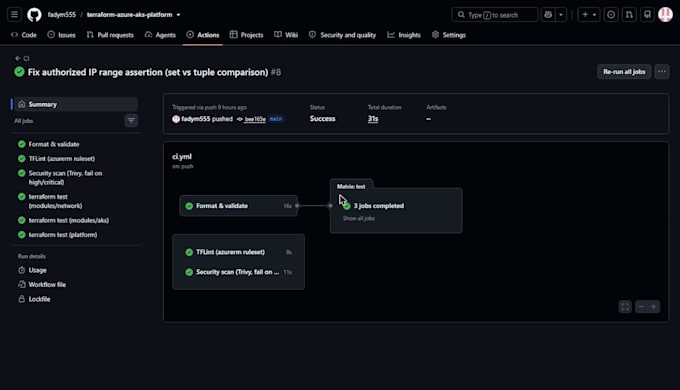
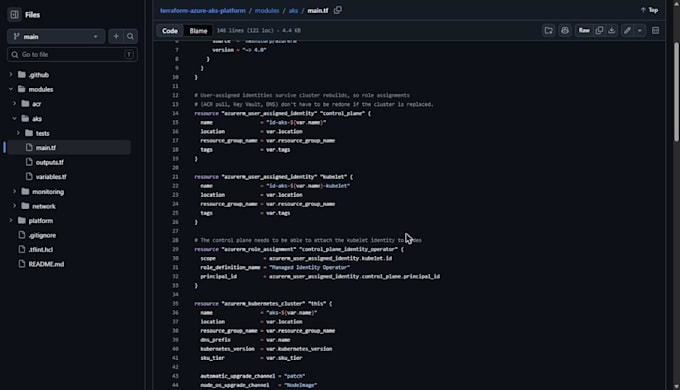
La galerie montre le vrai pipeline CI pour une plateforme AKS que j’ai construite, avec formatage, lint, analyse de sécurité et tests tous passés.
Vous ne savez pas quel package choisir ? Envoyez-moi un message et je vous recommanderai l’un d’entre eux.
Traduction automatique
Avez-vous besoin d'accéder à mon abonnement Azure ?
Pas nécessairement. Je peux écrire et tester le code et le remettre à votre équipe pour application. Si vous souhaitez que je le déploie, un rôle délimité sur un groupe de ressources ou une souscription suffit.