Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Analyses de sécurité pour les applications Lovable et Supabase
Un utilisateur peut-il lire ou modifier les données d’un autre utilisateur ? RowProof propose une revue de sécurité ciblée, écrite, avant le lancement, pour les applications Lovable et Supabase.
BASIQUE : examiner une sortie SQL nettoyée de RowProof ; rapporter jusqu’à 5 découvertes avec preuve, gravité, impact, conseils de correction et limitations. Les observations du catalogue sont distinguées des avertissements heuristiques et des risques nécessitant des tests en direct. Aucun test en direct.
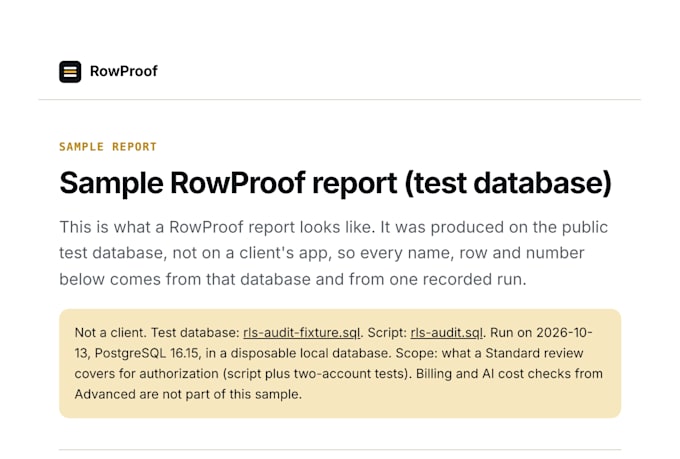
STANDARD : une application, jusqu’à 5 tables ; examiner les politiques RLS pertinentes et le code d’autorisation, plus deux tests de comptes dans un environnement de staging autorisé.
PREMIUM : Standard plus jusqu’à 3 endpoints AI et un flux de facturation en mode test Stripe, incluant la vérification du webhook, les tentatives de relance et les modifications d’accès lorsque testables.
Chaque package inclut un rapport écrit et une révision de clarification. Async uniquement : pas d’appels. La correction de l’implémentation, les tests de pénétration complets, l’infrastructure et les tests de charge sont exclus. Aucune garantie de détection de toutes les vulnérabilités.
Partagez uniquement des fichiers nettoyés : pas de mots de passe, clés secrètes ou données clients de production. Contactez-moi ici avant le package Standard ou Premium pour confirmer la portée et l’accès sécurisé aux tests. Toute communication et paiement restent sur Fiverr.

Test d'applications:
Application Web
Appareil:
PC
Traduction automatique
Le package Basic est-il un audit de sécurité complet ?
Non. Le package Basic examine une sortie SQL nettoyée et rapporte jusqu’à 5 découvertes. Il distingue les preuves du catalogue des avertissements heuristiques et des éléments nécessitant des tests en direct. Il ne teste pas l’authentification, Stripe, le code fonction ou l’accès entre utilisateurs.
Avez-vous besoin de mots de passe, clés secrètes ou données de production ?
Non. Ne jamais envoyer d’identifiants, tokens, clés secrètes ou données clients réelles. Basic nécessite une sortie de script nettoyée. Les packages supérieurs utilisent un code nettoyé et une configuration de staging convenue avec des données synthétiques et un accès de test autorisé.
Que comprend l'option Standard et Premium ?
Le package Standard couvre une application et jusqu’à 5 tables, le code d’autorisation pertinent et des tests de staging à deux comptes. Premium ajoute jusqu’à 3 endpoints AI et un flux de facturation en mode test Stripe. Confirmez la portée sur Fiverr avant de commander.
Les appels ou corrections sont-ils inclus ?
Non, pas d’appels : le service est asynchrone et écrit. Vous recevez les découvertes, preuves, gravité, impact et conseils de remédiation. La mise en œuvre est exclue. Une révision couvre les corrections ou clarifications du rapport, pas de nouvelles fonctionnalités ou d’un examen étendu.
Un rapport propre garantit-il que mon application est sécurisée ?
Non. Il s’agit d’une revue ciblée, pas d’un test de pénétration complet ou d’une certification. Le rapport indique ce qui a été vérifié, ce qui a été confirmé et ce qui reste non testé. Aucune revue ne peut garantir que toutes les vulnérabilités ont été trouvées.