Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Vos manifests sont probablement corrects. Ce qui n’est généralement pas configuré, ce sont les trois contrôles que personne n’a pris le temps de mettre en place : pas de politique réseau par défaut-deny, RBAC plus large qu’il n’y paraît, et secrets arrivant sous forme de variables d’environnement en clair.
Je vérifie les manifests Kubernetes et les Helm charts pour ce type de vulnérabilités, puis je vous fournis le YAML qui les corrige.
Ce que je vérifie :
- Couverture NetworkPolicy, politique par défaut-deny, règles egress
- Wildcards RBAC, liaisons cluster-admin, tokens de service montés automatiquement
- Contexte de sécurité des pods : privilèges, hostPath, hostNetwork, capacités, runAsNonRoot, système de fichiers en lecture seule
- Limites de ressources et gestion des secrets
- Provenance des images : digests fixés vs tags flottants
- Contrôle d’admission, ingress et TLS
Ce que vous obtenez :
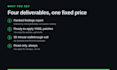
- Un rapport de vulnérabilités classé par exploitabilité réelle, pas par gravité du scanner
- Des patches YAML prêts à appliquer
- Un appel de 30 minutes pour passer en revue les résultats
Je n’ai pas besoin d’accéder à votre cluster. Les manifests suffisent. Toujours en lecture seule : je vous envoie les patches, vous les appliquez.
J’ai cinq pull requests fusionnées dans les Helm charts de Kubescape, incluant des clés que leurs templates lisent mais que values.yaml n’a jamais déclarées.
Fournisseur de services cloud:
Google Cloud Platform
Expertise:
Configuration
•
Autres
Traduction automatique
Avez-vous besoin d’accéder à mon cluster Kubernetes ?
Non. Dans presque tous les cas, les manifests, le Helm chart ou le YAML rendu suffisent. Si vous souhaitez une lecture en direct, un kubeconfig en lecture seule temporaire pour une partie de la revue est acceptable, mais ce n’est jamais requis et je ne demanderai pas d’accès en écriture.
S’agit-il d’un test de pénétration ?
Non. Il s’agit d’une revue de configuration. Je n’essaie pas d’exploiter quoi que ce soit, ni de tester votre application. Si vous avez besoin d’un test de pénétration, engagez un pentester. C’est la couche en dessous.
Que vais-je recevoir exactement ?
Un rapport de vulnérabilités classé où chaque vulnérabilité indique ce qui ne va pas, pourquoi c’est important, et le fichier et la ligne où elle se trouve. Plus le YAML qui la corrige, prêt à appliquer. Et un appel de 30 minutes pour les niveaux Standard et supérieur.
Et si vous ne trouvez rien ?
Alors vous recevrez quand même le rapport, listant ce qui a été revu et vérifié, ainsi que tout risque résiduel à accepter en toute connaissance de cause. L’absence de vulnérabilités est un vrai résultat, pas une conversation de remboursement, et vous conservez la preuve documentée dans tous les cas.
Allez-vous modifier quelque chose dans mon cluster ?
Jamais. Je suis en lecture seule par défaut et je n’applique pas de changements à votre infrastructure, votre fichier d’état ou votre compte cloud. Vous recevez les patches et vous décidez ce qui sera appliqué.
Quels outils utilisez-vous réellement ?
Checkov et Trivy pour la vérification mécanique, Gitleaks pour les secrets, Conftest pour la politique, Kubescape pour la posture Kubernetes, puis une lecture manuelle des manifests, qui est la source des découvertes intéressantes. La sortie du scanner seule ne constitue pas une revue.
Supportez-vous EKS et AKS, ou seulement GKE ?
La couche manifest est la même partout, donc EKS et AKS conviennent pour cette revue. Mon expérience la plus approfondie et ma certification sont GCP, et je vous dirai honnêtement si votre question dépasse ce que je peux justifier.
En quoi cela diffère-t-il de lancer un scanner moi-même ?
Un scanner vous indique à quoi ressemble la sortie rendue. Il ne peut pas vous dire qu’un contrôle de sécurité n’a jamais été déclaré, ce qui est la faille que je trouve systématiquement : le template lit une clé, le README la documente, mais values.yaml ne la déclare jamais, donc personne ne peut la définir et helm show values la cache.
Pouvez-vous signer un NDA ?
Oui. Envoyez le vôtre, ou demandez et j’utiliserai un NDA mutuel standard. Je garde vos manifests hors de toute étude de cas publique, et je ne vous nommerai nulle part sans permission écrite.
Pourquoi devrais-je faire confiance à un nouveau vendeur ?
Vérifiez le travail plutôt que les avis. Les contributions dans les Helm charts de Kubescape sont publiques et référencables. Si le rapport de vulnérabilités ne vaut pas l’argent, dites-le et je le corrigerai.


