Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Consultant en solutions AI
Niveau 2
Répond à des critères de performance élevés et a fait ses preuves en matière de satisfaction clients.
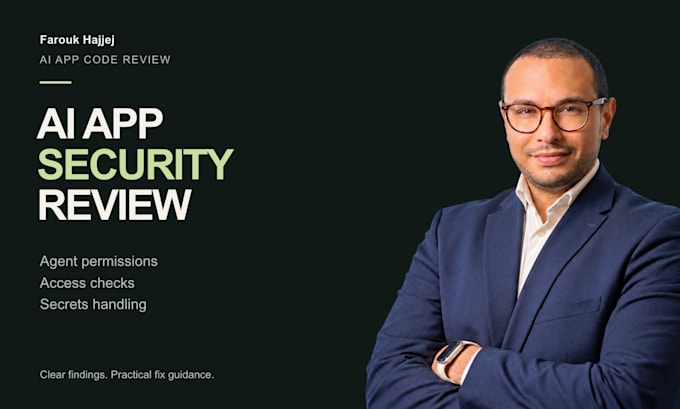
Vous avez développé une application IA et souhaitez une vision plus claire de ses risques de sécurité avant le lancement ?
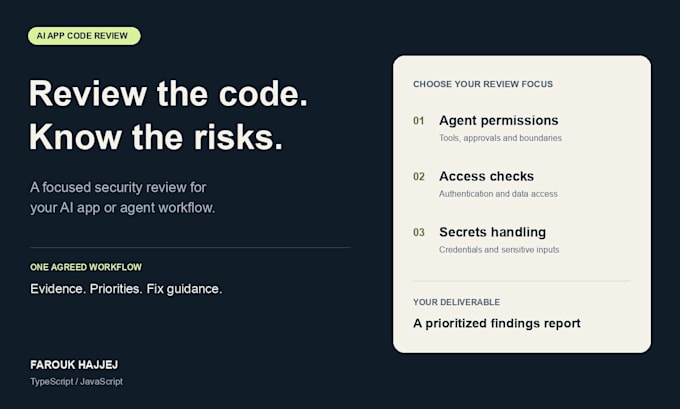
J’examinerai un flux de travail convenu dans votre application TypeScript/JavaScript, jusqu’à 1 000 lignes de code source pertinentes.
Choisissez un axe d’analyse :
- Permissions des outils d’agent et limites d’approbation
- Authentification et accès aux données entre utilisateurs
- Gestion des secrets et exposition de données sensibles
- Entrées non fiables atteignant des actions privilégiées
Vous recevrez un rapport priorisé avec références fichier/ligne, éléments de preuve, conseils concrets de correction et ce qui n’a pas été testé, ainsi qu’une walkthrough de 30 minutes.
J’utilise une analyse assistée par IA et je confronte les résultats à votre code source. Les préoccupations non confirmées restent étiquetées comme non vérifiées.
Il s’agit d’un examen du code source dans le cadre d’un périmètre défini, et non d’un test d’intrusion complet, d’une réponse à un incident ou d’une certification de conformité, ni d’une garantie d’application sans vulnérabilités. Les modifications de code et les tests en production ne sont pas inclus dans ce package.
Veuillez me contacter avant de commander pour convenir du périmètre. Ne transmettez que le code que vous possédez ou que vous êtes autorisé à partager, en retirant les identifiants et les données personnelles/clientes.

Technologie de développement:
Dactylographiés
Expertise:
Traitement des erreurs
•
Autres
Traduction automatique
Qu'est-ce qui est inclus dans ce forfait?
Un flux de travail convenu, jusqu’à 1 000 lignes pertinentes de code TypeScript/JavaScript, un rapport de constatations priorisé, des conseils de remédiation pratiques et une walkthrough de 30 minutes. Contactez-moi d’abord afin de déterminer l’étendue exacte.
Testerez-vous la production ou corrigerez-vous le code ?
Ce package est une revue du code source. Il n’inclut pas de test d’intrusion en production, de modifications en production ni de containment de réponse à un incident. J’explique les correctifs dans le rapport ; la mise en œuvre et les retests nécessitent un périmètre convenu séparément.
Pouvez-vous garantir que mon application est sécurisée ?
Aucune revue ne peut le garantir. Je distingue les constatations confirmées des préoccupations non vérifiées, je documente le code examiné et précise ce qui n’a pas été testé. Veuillez partager le code source purgé, jamais les identifiants en production ni les données clients.