Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Transformer des processus métier désordonnés en outils internes propres
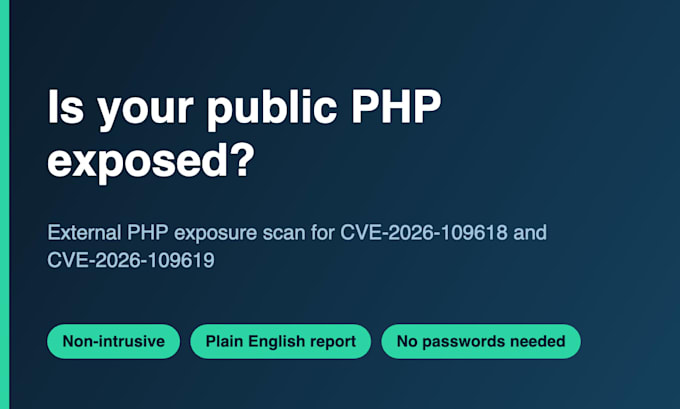
Le NCSC a averti que toute organisation utilisant PHP pourrait être affectée par CVE-2026-109618 et CVE-2026-109619, et recommande de commencer par les systèmes exposés à Internet. Ce service identifie votre PHP public.
Ce que je fais :
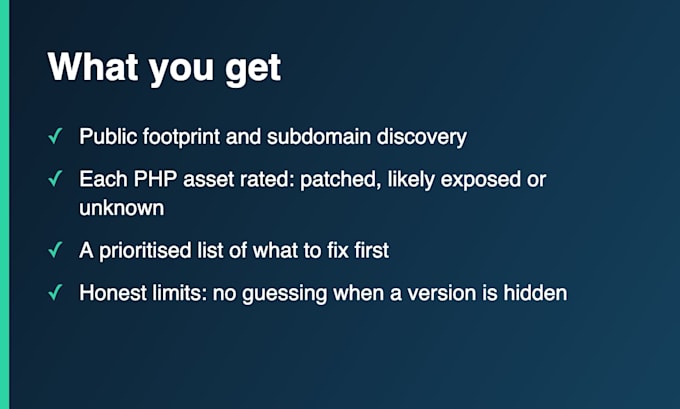
- Détecter votre empreinte publique à partir des domaines que vous me communiquez, y compris les sites de staging oubliés et les anciens sites marketing
- Identifier les assets qui exécutent PHP et, lorsque visible, leur version et la configuration du serveur web
- Comparer avec les versions corrigées
- Evaluer chaque asset : corrigé confirmé, potentiel exposé ou inconnu
- Fournir une liste en anglais simple, priorisée, de ce qui doit être corrigé en premier
Il s’agit d’un scan non intrusif. Je vérifie uniquement les versions et la configuration. Je n’essaie pas d’exploiter la faille et je ne demonterai pas votre site.
Une limite honnête : de nombreux serveurs masquent leur version PHP, et les distributions Linux patchent sans changer le numéro de version. Certains résultats seront « inconnu » ou « confirmer sur le serveur », et je le préciserai plutôt que de deviner. Mon service d’inventaire interne apporte des réponses définitives.
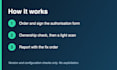
Avant de commencer, j’ai besoin d’un formulaire d’autorisation signé et d’une preuve que vous contrôlez les domaines. Cela protège nos deux intérêts. J’enverrai le formulaire après votre commande. Je ne teste que ce que vous possédez ou contrôlez.
Serveur:
Apache HTTP
•
Serveur privé virtuel
•
Nginx
Système opérateur:
Linux
•
Unix
Traduction automatique
Le scan mettra-t-il mon site hors ligne ?
Non. Il est conçu pour ne pas perturber le site. J’envoie des requêtes légères dans une fenêtre convenue et je n’essaie jamais de déclencher la vulnérabilité.
Pouvez-vous scanner des sites hébergés par quelqu’un d’autre ?
Seulement les parties que vous contrôlez. L’infrastructure de votre hébergeur nécessite l’autorisation de ce dernier, je les indique donc comme « demander au fournisseur ».
Testez-vous si la faille peut être exploitée ?
Non, intentionnellement. La déclencher pourrait faire crash un serveur actif. Je vérifie uniquement les versions et la configuration.
Pourquoi certains résultats indiquent-ils « inconnu » ?
Les serveurs masquent souvent leur version PHP, et les distributions Linux backportent des correctifs sans la changer. Je le signale honnêtement plutôt que de deviner.
Avez-vous besoin de mots de passe ou d'accès administrateur ?
Non. Le scan externe nécessite uniquement vos domaines, éventuellement des plages IP et un formulaire d’autorisation signé.
Corrigez-vous ce que vous trouvez ?
Non dans ce gig. Mon service « mise à jour PHP » couvre les correctifs et vous pouvez le commander séparément.