Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Spécialiste en cybersécurité et GRC
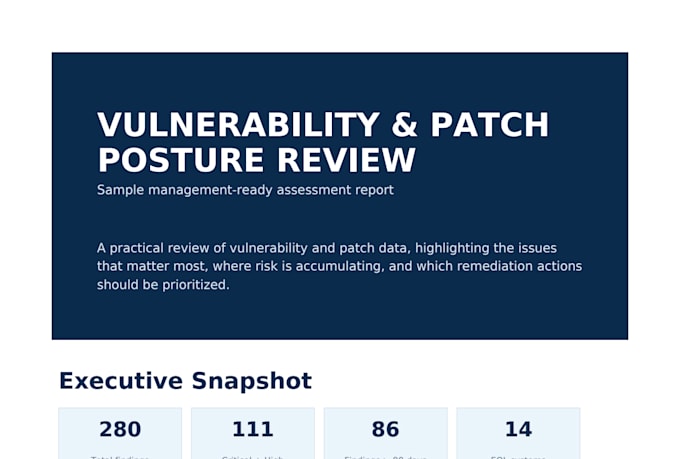
Vous avez besoin d’aide pour hiérarchiser un backlog de vulnérabilités ou de correctifs ?
Je vais examiner les résultats que vous fournissez et les transformer en une vue claire et priorisée de remédiation, plus facile à agir et à communiquer.
Vous n’avez pas besoin de fournir des détails sensibles sur le réseau. Les noms d’hôtes, adresses IP, domaines, noms d’utilisateur et autres informations d’identification de l’environnement peuvent être supprimés ou anonymisés avant la soumission.
Selon le package choisi, je peux vous aider à :
Les résultats provenant d’outils tels que Qualys, Tenable, Rapid7, Microsoft Defender, ManageEngine et autres peuvent être utilisés.
Important : Ce service analyse les données que vous fournissez. Il ne comprend pas de scan de vulnérabilités, de tests d’intrusion, d’exploitation, d’accès à distance ou de remédiation directe.
Veuillez supprimer les mots de passe, jetons d’accès, clés privées et autres secrets d’authentification avant de soumettre des fichiers.


Type d'entreprise:
Startups
•
Entreprises
Type de service:
Risques de cybersécurité