Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD

Traduction automatique
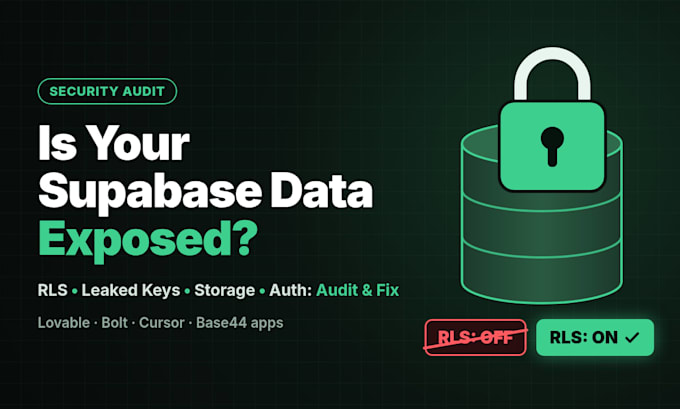
Votre application Lovable, Bolt, Base44 ou Cursor pourrait laisser fuiter des données utilisateurs : en 2025, le CVE-2025-48757 a montré que 170 projets Lovable sur 1 645 analysés avaient des tables Supabase lisibles avec la clé anon publique. Je suis un ancien administrateur système qui gère un backend Supabase + RLS pour une application comptant plus de 10 000 téléchargements, et j’inspecterai chaque table, chaque politique et chaque storage bucket, puis je corrigerai les failles.
Vous reçez un rapport en langage clair (ce qui a été exposé, ce que j’ai modifié) et des politiques RLS testées, sans reconstruction et sans surprise.
Les outils IA livrent souvent des projets Supabase avec le RLS désactivé, des politiques « tout autoriser », des buckets de stockage publics, ou une clé service_role présente dans le frontend. Votre application fonctionne encore normalement, mais les données sont ouvertes à tous.
Je suis un ancien administrateur système et je fais tourner Supabase en production pour ma propre application, qui compte environ 5 700 comptes.
CE QUE JE VÉRIFIE
RLS sur chaque table, en plus des politiques trop générales
Clés anon/service_role exposées dans le bundle, le repo ou les variables d’environnement
Storage buckets : public vs privé, politiques de téléchargement et de lecture
Auth : vérification d’e-mail, URLs de redirection, inscriptions ouvertes
RPC / fonctions de sécurité definers, fonctions edge
App Launch and Supabase Security Developer
Langues
Traduction automatique
Traduction automatique
De quel accès avez-vous besoin ?
J’ai besoin d’un accès en lecture à votre dépôt et d’une invitation Supabase (rôle Développeur) vers votre projet, idéalement une copie en staging ou en branche. Veuillez ne pas m’envoyer vos identifiants personnels.
Allez-vous modifier ma base de données de production ?
Uniquement avec votre accord. Je rédige les corrections sous forme de migrations SQL, je les teste sur staging ou sur une branche d’abord, et je vous fournis un script de rollback. Le package Basic est uniquement un rapport, donc rien n’est modifié.
Les corrections vont-elles casser mon application ?
Une RLS stricte peut bloquer des requêtes qui dépendaient d’un accès ouvert à la base. Je teste les flux principaux (inscription, lecture et écriture de ses propres données, téléversements) après chaque correction et je vous indique si un code frontend nécessite un petit ajustement.
Mon application est construite avec Lovable / Bolt / Base44. Pouvez-vous quand même aider ?
Oui. Ces applications fonctionnent généralement sous Supabase, donc j’interviens au niveau de la base de données et des politiques. Si votre plateforme se synchronise avec GitHub, je scruterai aussi le code pour détecter des clés exposées.
S'agit-il d'un test de pénétration complet ?
Non. Il s’agit d’un audit ciblé de configuration Supabase (RLS, clés, stockage, authentification, fonctions), et non d’un test d’intrusion certifié ni d’un certificat de conformité. Il cible les problématiques qui exposent le plus les données dans les applications générées par l’IA.
