Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Red Blue Team, chasse aux menaces DFIR
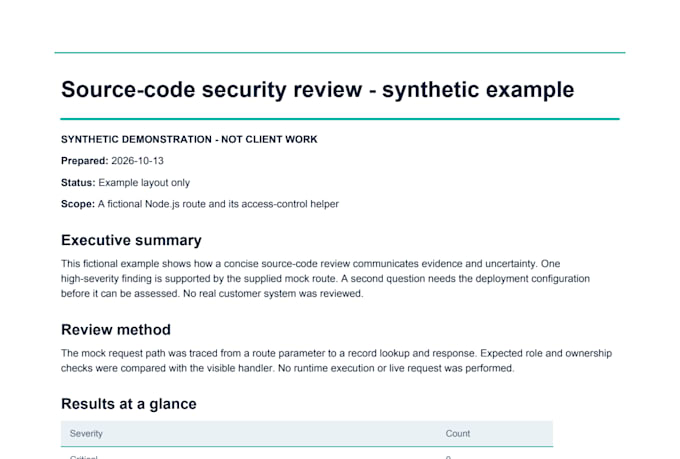
Je passe en revue le code backend Python et Node.js/TypeScript autorisé par l’acheteur afin d’identifier les problèmes de sécurité. Je trace les chemins convenus à travers l’authentification, l’autorisation, la gestion des entrées, l’exposition de données sensibles, les manifestes de dépendances et la gestion des secrets. Vous recevez un rapport priorisé avec les fichiers et lignes concernés, les prérequis réalistes, l’impact et des correctifs pratiques, ainsi qu’un walkthrough de 30 minutes. Les leads du scanner sont enquêtés; les préoccupations ouvertes sont étiquetées séparément.
Il s’agit d’un examen statique et limité dans le temps de votre révision fournie, et non d’un test d’intrusion, d’un certificat de conformité ou d’une garantie. Aucun système en production n’est accessible. Veuillez supprimer les secrets actifs et les données personnelles inutiles. Fournissez un extrait source et le hash de commit/archivage exact, les chemins précis, les rôles et les limites de confiance, ainsi qu’une autorisation écrite. Limites de source sélectionnées : Basic 800 lignes/1 flux, Standard 2 500/2 flux, Premium 5 000/3 flux. Dépôt maximum : 15 000 lignes de source supportées, 1 000 fichiers texte acceptés, 25 Mo de texte accepté. Une révision couvre les corrections factuelles sur la même révision; tout nouveau code ou correction nécessite une offre personnalisée. Mentionnez avant de commander pour une portée inhabituelle.

Technologie de développement:
Python
Expertise:
Traitement des erreurs
•
Tests unitaires
•
Autres
Traduction automatique
Quel code passez-vous en revue ?
Les applications backend Python et Node.js JavaScript ou TypeScript. Les chemins sélectionnés doivent respecter la limite de lignes de votre package. Demandez avant de commander pour d’autres langages, applications mobiles, infrastructures ou grands monorepos.
Vous allez exécuter mon appli ou scanner mon site de production ?
Non. Le Gig standard est une revue statique du code source. Tous tests isolés nécessitent une portée et un environnement sûrs convenus séparément. Les tests en direct exigent une autorisation écrite distincte nommant la cible, les méthodes et la fenêtre temporelle.
Que couvre la révision incluse ?
Un tour de corrections factuelles ou de clarifications sur le même révisé. Nouveau code, nouveaux chemins, corrections et retests nécessitent une autre commande ou une offre sur mesure.
Pouvez-vous corriger les problèmes détectés lors de l’examen ?
Oui, via une offre personnalisée séparée après accord sur une constatation. Un correctif ciblé avec un test de régression significatif débute à 250 $ et ajoute 3 jours ; un nouvel essai d’une correction démarre à 100 $ et ajoute 2 jours. Les changements plus importants nécessitent un devis.
Maintiendrez-vous mon code privé ?
Oui. Je conserve les fichiers fournis dans un dossier de commande local isolé et je ne publie pas le code ni des extraits de portfolio sans votre permission écrite. Supprimez les secrets actifs et les données personnelles inutiles avant d’envoyer l’extrait. L’analyse de code assistée par IA est optionnelle.
Garantissez-vous que mon code n’a pas de vulnérabilités ?
Non. Il s’agit d’un examen limité dans le temps de la révision et des chemins convenus. Le rapport explique ce qui a été vérifié, ce qui a été exclu et quelles préoccupations nécessitent des preuves ou des tests supplémentaires.