Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Obtenez vos designs d'annonces Craiglist dès maintenant ! Obtenez plus de clics
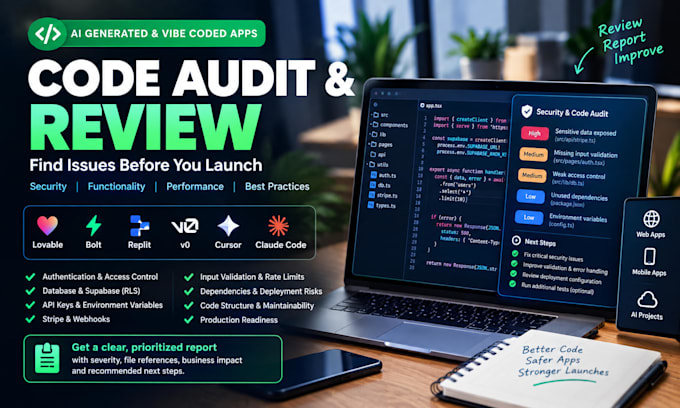
Vous avez besoin d’un regard extérieur sur votre application générée par IA ou codée vibe avant le lancement ?
Je peux examiner le code de votre application web et identifier d’éventuels problèmes liés à la sécurité, la fonctionnalité, les permissions, la gestion des données et la qualité globale du code.
Je peux analyser des aspects tels que :
Ce diagnostic peut s’appliquer à des applications construites avec des outils tels que Lovable, Bolt, Replit, v0, Cursor, Claude Code ou des plateformes similaires.
Vous recevrez un rapport clair détaillant les problèmes détectés, leur gravité, les fichiers ou zones affectés le cas échéant, l’impact potentiel et les étapes recommandées pour la suite.
Veuillez noter : Ce service propose une revue de code et des recommandations. Il n’inclut pas la correction du code, les tests de pénétration ou la certification de conformité.
Avant de commander, merci de m’envoyer un message avec les détails de votre dépôt, votre stack technologique, la taille de votre application et ce que vous souhaitez faire examiner.


Technologie de développement:
JavaScript
Traduction automatique
Quel type d’applications pouvez-vous revoir ?
Je peux examiner des applications web et des projets générés par IA ou codés vibe, construits avec des plateformes et outils tels que Lovable, Bolt, Replit, v0, Cursor, Claude Code et des technologies similaires.
Quelles zones vérifiez-vous ?
L’analyse peut couvrir l’authentification, les permissions, l’accès à la base de données, les API, les secrets, les paiements, la validation des entrées, les dépendances, la structure du code et d’autres aspects pertinents au projet.
Allez-vous résoudre les problèmes que vous rencontrez ?
Non. Ce service se concentre sur l’identification des problèmes et la fourniture de recommandations. La correction du code peut être discutée séparément si nécessaire.
Effectuez-vous des tests de pénétration ?
Non. Ce service concerne la revue de code et l’évaluation de l’application, pas les tests de pénétration ou un audit de sécurité formel.
Vais-je recevoir un rapport ?
Oui. Vous recevrez un rapport structuré décrivant les résultats, la gravité, les zones affectées le cas échéant, l’impact potentiel et les étapes recommandées.
Pouvez-vous examiner un projet avant son lancement ?
Oui. Vous pouvez fournir votre projet avant lancement pour une revue des aspects inclus dans votre package choisi.
Fournissez-vous un certificat de sécurité ou de conformité ?
Non. Ce service ne délivre pas de certification de conformité ni de certificat de sécurité officiel.
De quel accès avez-vous besoin ?
Selon le projet, je pourrais avoir besoin d’accéder au dépôt de code pertinent et aux informations de support du projet. Ne jamais envoyer de mots de passe, clés privées, secrets API ou autres identifiants sensibles via les exigences de commande Fiverr.