Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Traduction automatique
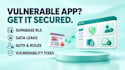
Votre application web est-elle sécurisée ou des données sensibles sont-elles exposées à toute personne disposant d'un navigateur ?
Plus de 76 % des applications web présentent des failles. L’IA et le code (Lovable, Bolt, Cursor) ont provoqué des écarts d’accès répandus, des clés divulguées et l’absence de sécurité au niveau des lignes (RLS).
En tant que professionnel certifié Google en cybersécurité et ingénieur full stack, je ne vous propose pas simplement un PDF automatisé. j’audite les vulnérabilités, j’écris des correctifs de code directs et je vérifie que votre application est prête pour la production.
Ce que j’audite et corrige :
Sécurité Supabase : RLS manquant, politiques « USING (true) » ouvertes et fuites d’identifiants (IDOR).
Secrets exposés : suppression des clés service_role, OpenAI et identifiants Stripe dans le code client.
OWASP Top 10 : correction des contrôles d’accès défectueux, injection SQL, XSS et failles de session.
Authentification et routes : durcissement du middleware Next.js, authentification JWT et routes API protégées.
En-têtes de sécurité : configuration du CSP, CORS et validation des requêtes.
Pourquoi me choisir ?
Titulaire du certificat professionnel Google en cybersécurité.
Développeur full stack (Next.js, FastAPI, PostgreSQL, Supabase).
Correctifs réels de code et rapport de vérification technique inclus.
Contactez-moi dès maintenant avec les détails de votre application pour une évaluation rapide !
Veuillez noter qu’il est contraire aux politiques de Fiverr pour les freelances d’inclure des thèmes, des modèles ou tout autre élément d'autrui qui enfreint les droits de tiers ou les lois applicables pour les livrables. En savoir plus en lisant notre Guide pour une création numérique responsable.
Full Stack and AI Engineer
Langues
Traduction automatique
Traduction automatique
Qu’est-ce qui distingue votre service des scanners automatisés ?
Les services bon marché se contentent de scanners gratuits et vous remettent des PDFs déroutants. En tant que spécialiste certifié Google en cybersécurité, j’écris le code, configure les politiques de sécurité au niveau des lignes (RLS) de Supabase, corrige le middleware et vérifie le correctif.
Pouvez-vous sécuriser des applications IA construites avec Lovable, Bolt ou Cursor ?
Oui ! Les outils IA privilégient la rapidité de création d’interface utilisateur au détriment de la sécurité, désactivant fréquemment le RLS ou exposant les clés service_role. Je suis spécialisé dans l’audit d’applications vibe-coded Next.js et Supabase pour les amener à un niveau de sécurité prêt pour la production.
Qu’est-ce que le Supabase Row Level Security (RLS) et pourquoi est-ce crucial ?
Puisque Supabase expose votre base de données via des API REST publiques, le manque de RLS permet à quiconque possédant votre anon key d’interroger ou d’effacer des tables. J’audite les tables et j’écris des politiques SQL infaillibles garantissant que les utilisateurs ne lisent et ne modifient que leurs propres enregistrements autorisés (auth.uid() = user_id).
Effectuez-vous des attaques destructrices ou mon site pourrait-il tomber en panne ?
Non. Tous les audits et évaluations sont strictement non destructifs. Si des tests de flux authentifiés ou de requêtes de base de données sont effectués, je les réalise en environnement de préproduction ou avec des comptes de test isolés afin d’assurer zéro indisponibilité ou corruption des données pour vos utilisateurs en direct.
Quelles informations sont nécessaires pour commencer l'audit de sécurité ?
J’ai besoin de l’URL de votre site, d’une confirmation de propriété du site, d’un aperçu de votre stack technique (par ex. Next.js, Supabase, Python) et d’un accès au dépôt ou au tableau de bord (ou à l’environnement de préproduction) pour inspecter et corriger les vulnérabilités.