Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Ingénieur DevSecOps
Vous cherchez à améliorer la sécurité de votre application et à identifier les vulnérabilités avant le déploiement ?
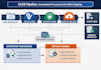
J'intégrerai des outils de scan de sécurité dans votre pipeline CI/CD DevSecOps pour vous aider à détecter les problèmes de qualité du code et les vulnérabilités des images de conteneurs.
Mes services incluent :
Pourquoi choisir mes services ?
Veuillez me contacter avant de commander si vous avez besoin d'intégrations de sécurité avancées ou d'une configuration multi-environnements complexe.
Rendons votre chaîne de livraison logicielle plus sûre et fiable !

Outils:
Docker
•
Jenkins
•
GitHub
•
Maven
•
Hashicorp Vault
Frameworks:
Npm
•
Terraform
•
Ansible
•
Chef
Langage de programmation:
Bash
•
C
•
Java
•
Python
•
Golang
•
PowerShell
Expertise:
Installation
•
Débogage
•
Configuration
