Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD


Traduction automatique
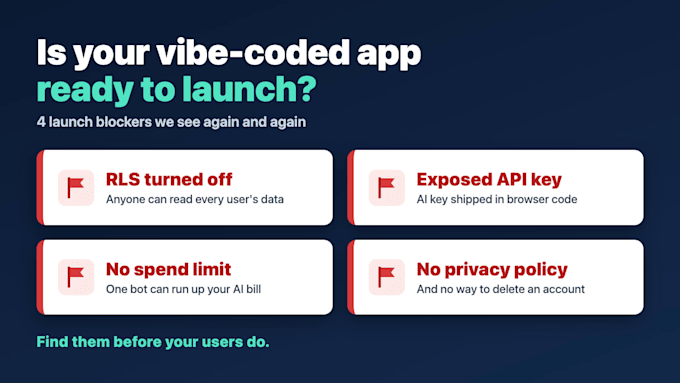
Vous avez construit votre application avec Lovable, Bolt, Replit, v0, Cursor ou Claude Code ? L’IA vous fait démarrer rapidement mais passe souvent à côté de ce qui pose problème plus tard : une clé API exposée, une table Supabase lisible par tous, pas de plafond sur les coûts d’IA, des pages de confidentialité manquantes. Je les repère avant que vos utilisateurs ne rencontrent une facture surprise.
Mon audit de lancement en plus de 60 points couvre :
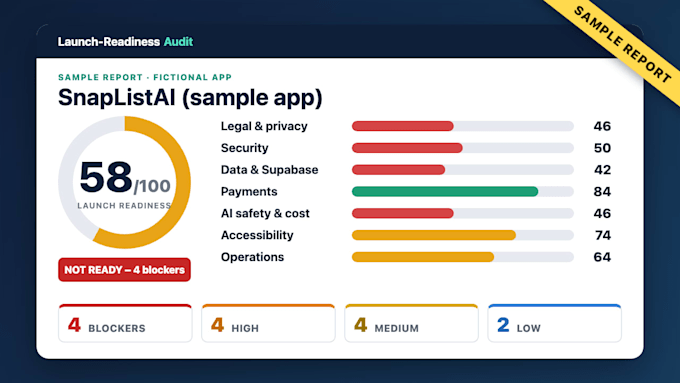
Vous obtenez un rapport de préparation au lancement noté : les obstacles de lancement en premier, chaque problème classé et les étapes de correction exactes que vous pouvez coller dans votre outil de codage IA. L’option Premium ajoute une vérification après vos corrections.
Pas de conseil juridique. Lecture seule : je n’attaque jamais, ne surcharge jamais et ne me connecte pas à votre application sans autorisation écrite. Check-list assistée IA et revue manuelle ; je vérifie chaque rapport moi-même.
Thumbnail Designer and AI Search Audits
Langues
Traduction automatique
Traduction automatique
Avez-vous besoin d’accès à mon code ou à mes comptes ?
Non, aucun compte ni mot de passe, jamais. Le scan Basic n’utilise que votre site public. Pour l’audit complet, vous pouvez partager optionnellement un lien en lecture seule vers le code ( invitation GitHub ou fichier zip) pour un examen plus approfondi des clés, des règles de base de données et des autorisations. N’envoyez jamais vos mots de passe ou des clés secrètes en direct.
Cela rendra-t-il mon application conforme sur le plan légal ?
Cela vous rapproche fortement, mais aucun audit ne peut le promettre. Je vous montre les pages manquantes, les pratiques de données à risque et les failles de sécurité, et j’explique ce que chaque règle implique généralement. Pour la rédaction finale des aspects juridiques (politique de confidentialité, conditions, règles sur les données des enfants), faites réviser par un avocat. Ce n’est pas un conseil juridique.
Quels outils et piles examinez-vous ?
Tout site web public ou application web. Je connais particulièrement les applications construites avec Lovable, Bolt, Replit, v0, Cursor et Claude Code sur Next.js ou React avec Supabase, Firebase, Stripe et les API OpenAI ou Anthropic. Les applications mobiles natives bénéficient des vérifications web, confidentialité et backend, ainsi qu’une liste de préparation à l’App Store.
À quoi ressemble le rapport et comment l’utiliser ?
Un PDF avec une note globale de préparation au lancement, une note par domaine, vos obstacles de lancement en premier, puis chaque constat classé haut, moyen ou faible avec pourquoi cela compte et les étapes de correction exactes. Chaque correction est rédigée pour pouvoir être collée directement dans votre outil de codage IA. Consultez l’exemple de rapport dans ma galerie.