Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Testeur de pénétration
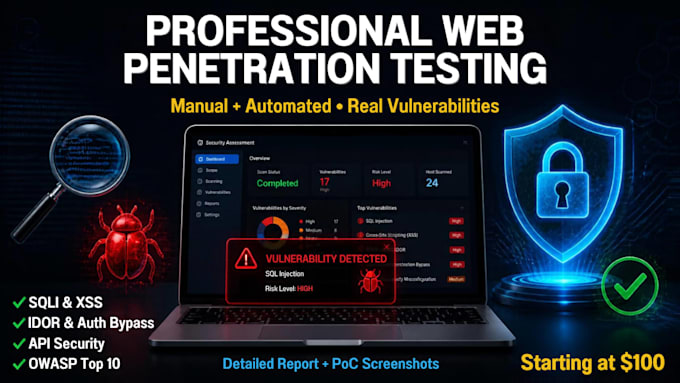
Je suis un chasseur de bogues professionnel et un testeur de pénétration. J’effectue des tests de sécurité manuels et automatisés pour trouver de réelles vulnérabilités, pas seulement du bruit de scanner.
Ce que je teste :
- SQLi, XSS, IDOR, contournement d’authentification
- Contrôle d’accès défaillant (OWASP A01)
- Failles d’API, CSRF, SSRF
- Malware et configurations incorrectes sur WordPress
- En-têtes serveur, CORS, CSP
Ce que vous obtenez :
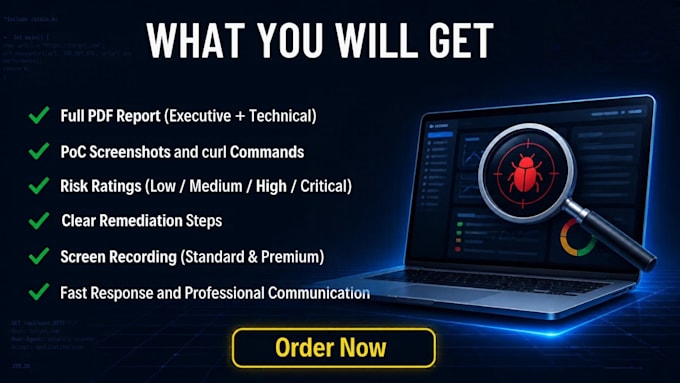
- Rapport PDF complet (Exécutif + Technique)
- Captures PoC et commandes curl
- Évaluation des risques (Low/Medium/High/Critical)
- Mesures de remédiation claires
Pourquoi moi :
- Expérience réelle en bug bounty
- Rapports acceptés par HackerOne, Bugcrowd, Intigriti
- Réactivité rapide et communication professionnelle
Note : le périmètre doit être inclus dans les programmes bug bounty publics ou sur votre propriété. Aucun test illégal.
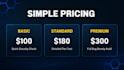

Plateforme d'essai:
Test de site Web
Appareil:
PC
•
Linux
Traduction automatique
Q1 : Fournissez-vous une preuve de concept (PoC) ?
R : Oui, chaque résultat inclut une capture d'écran, la requête/réponse et la commande curl. L'offre premium comprend un enregistrement de l'écran.
Q2 : Pouvez-vous tester des API ou des backends mobiles ?
R : Oui. Je teste des API REST/GraphQL, des failles JWT, des vulnérabilités IDOR, des contournements de limitations de requêtes et des bogues de logique avec la même profondeur que pour le web.
Q3 : Testez-vous des sites en production ?
R : Oui, tant que vous êtes propriétaire du site ou que vous disposez d'une autorisation écrite pour le tester.