Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Cybersécurité, GRC, ISO 27001 et évaluation des vulnérabilités
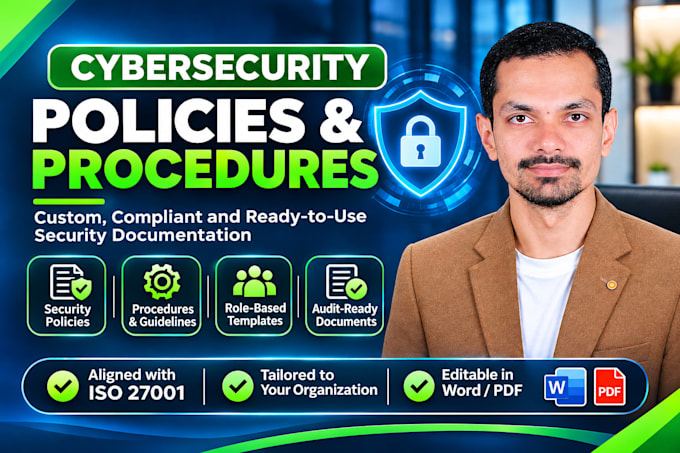
Politiques de cybersécurité professionnelles, SOP et documentation sur la sécurité de l\'information
Vous avez besoin de politiques de cybersécurité personnalisées pour renforcer la gouvernance de la sécurité et la préparation à la conformité de votre organisation ?
Je suis un professionnel de la cybersécurité certifié en CISM, CompTIA Security+, ITIL 4 et CCNA, avec une expérience pratique en sécurité de l\'information, gouvernance IT, gestion des risques et documentation technique.
Mes prestations comprennent :
Alignement avec les cadres :
Pourquoi me choisir ?
Envoyez-moi un message avant de commander afin de discuter de vos exigences et du cadre souhaité.
Veuillez informer le freelance de toute préférence ou préoccupation concernant l'utilisation d'outils d'IA dans la réalisation et/ou la livraison de votre commande.
Traduction automatique
Créez-vous des politiques de cybersécurité personnalisées ?
Oui. Je rédige une documentation adaptée à la taille de votre organisation, à votre secteur, à vos opérations et à vos exigences de sécurité, plutôt que de fournir de simples modèles génériques.
Pouvez-vous aligner les politiques sur ISO 27001 ou NIST ?
Oui. Je peux cartographier le contenu des politiques pertinents sur ISO/IEC 27001, NIST CSF, CIS Controls ou d\'autres cadres convenus. La certification formelle et les évaluations de conformité ne sont pas incluses.
Recevrai-je des documents modifiables ?
Oui. Les documents finaux sont fournis au format Microsoft Word et PDF, permettant à votre organisation de les examiner, de les mettre à jour et de les maintenir.
Pouvez-vous créer un manuel de politique de cybersécurité complet ?
Absolument. Je peux préparer un ensemble coordonné de politiques de sécurité de l\'information, de SOP et de documents de soutien via un pack personnalisé.
Assurez-vous la confidentialité ?
Oui. je traite les informations fournies par le client de manière confidentielle et ne les utilise que pour le projet convenu, sous réserve des conditions de la plateforme et des exigences applicables.
Pouvez-vous mettre à jour nos politiques existantes ?
Oui. Je peux réviser et améliorer les documents existants afin d\'améliorer la clarté, la cohérence et l\'alignement avec le cadre et les pratiques commerciales que vous avez spécifiés.
