Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD



Traduction automatique
Votre application AI fonctionne dans l’aperçu Lovable, mais les utilisateurs réels rencontrent des erreurs de connexion cassée, de données non enregistrées ou de 'la nouvelle ligne viole la politique de sécurité au niveau de la ligne'. La promption de l’IA consomme des crédits et aggrave la problème. Je corrige les problèmes d’authentification Supabase et de RLS pour Lovable, Bolt, Replit, et v0. J’audite votre configuration, trouve la cause réelle, et la corrige.
Ce que vous obtenez :
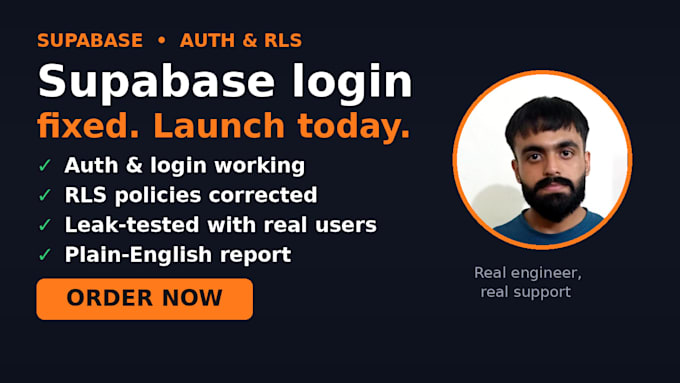
- Audit complet de votre configuration d’authentification Supabase et RLS
- Cause exacte de chaque erreur, expliquée simplement
- Politiques corrigées, appliquées et testées
- Test de fuite avec de vrais comptes de test
- Rapport en langage clair que vous gardez
Ma méthode :
1. Partagez l’erreur (texte ou capture d’écran)
2. J’audite toutes les politiques des tables, la configuration d’authentification et le stockage
3. J’écris des politiques corrigées sous forme de fichier de migration que vous examinez
4. Je les applique et teste avec deux utilisateurs, chacun bloqué des données de l’autre
5. Vous recevez la correction, la preuve, et le rapport. Pour les fondateurs bloqués au lancement : échec de connexion, données non enregistrées, fuite de permissions. Si cela fonctionne pour vous mais pas pour les utilisateurs, c’est mon travail.
Pourquoi moi : une seule chose, la couche de permission de Supabase que les constructeurs d’AI se trompent souvent. Audit d’abord, pas de mots de passe, invitation temporaire uniquement.
Supabase Auth and RLS Specialist for AI Apps
Langues
Traduction automatique
Traduction automatique
Avez-vous besoin de mes mots de passe ?
Non, jamais. Vous me donnez une invitation temporaire de collaborateur dans Supabase, Lovable ou GitHub, et vous la révoquez une fois le travail terminé. Pour le niveau d’audit, je n’ai besoin d’aucun accès, juste votre export de politique ou SQL, ou des captures d’écran.
Mon application fonctionne dans l’aperçu Lovable mais échoue pour les utilisateurs réels. Pouvez-vous la réparer ?
Oui, c’est le cas le plus fréquent que je gère. La prévisualisation utilise un accès détendu ; les utilisateurs réels rencontrent la couche de permission réelle. L’audit identifie précisément où ça échoue.
De quoi avez-vous besoin de ma part pour commencer ?
Votre texte d’erreur exact ou une capture d’écran, à quoi ressemble le fonctionnement correct, l’URL de votre projet Supabase (sans clés), et quel constructeur vous avez utilisé (Lovable, Bolt, Replit ou v0).
Cela va-t-il casser mon application existante ?
Non. Je travaille d’abord sur une copie ou une branche, et rien ne change en production jusqu’à ce que vous approuviez le fichier de migration.
Travaillez-vous aussi avec Bolt, Replit ou v0 ?
Oui, les mêmes problèmes de permission Supabase apparaissent dans toutes les applications construites avec AI.
Et si la correction nécessite des modifications dans Lovable, pas seulement dans Supabase ?
Alors je vous dirai exactement quoi changer et pourquoi. Le rapport d’audit couvre l’ensemble du tableau, même les parties hors de mon périmètre.
Offrez-vous un support continu après le lancement ?
Le niveau Premium inclut 7 jours de support après livraison. Un support plus long peut être organisé via une offre personnalisée.
Quelle est la rapidité de livraison?
Audit en 2 jours, corrections en 3 à 4. Je livre presque toujours en avance, et je limite ma file de commandes pour ne jamais manquer les délais.
Et si l'audit ne trouve rien de problématique ?
Alors le rapport vous dit exactement cela, avec preuve, et vous n’avez payé que pour l’audit. Cela arrive, et c’est toujours utile.
Pouvez-vous garantir que mon application est à 100 % sécurisée ?
Aucun vendeur honnête ne peut garantir cela. Ce que je garantis, c’est un audit complet, des politiques correctes selon vos exigences, et des preuves de test montrant que les utilisateurs ne peuvent pas voir les données des autres.