Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD


Traduction automatique
Je suis développeur Full-Stack et ingénieur en IA avec plus de 5 ans d'expérience dans la livraison de plateformes SaaS, outils d'IA et systèmes multi-tenant pour des clients internationaux.
CE QUE JE Vérifie :
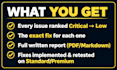
CE QUE VOUS RECEVEZ :
TECH STACK :
React, Next.js, TypeScript, Node.js, NestJS, PostgreSQL, Supabase, AWS, React Native, OpenAI/Claude
Vous communiquerez toujours directement avec moi, pas avec des commerciaux ni des sous-traitants.
Vous ne savez pas ce qui ne va pas ? Envoyez-moi l'accès ou une description, je vais d'abord faire une évaluation honnête.
Full Stack Developer Building and Scaling SaaS and AI Products
Langues
Traduction automatique
Traduction automatique
Vous ne faites que revoir le code ou vous corrigez aussi les problèmes ?
Les deux. Le package Basic consiste en une revue écrite uniquement ; les packages Standard et Premium incluent la correction des problèmes critiques que je trouve, pas seulement leur rapport.
Travaillez-vous avec des applications générées par l'IA (« vibe-coded ») ?
Oui — revoir et corriger des bases de code générées par l'IA (Lovable, Bolt, Cursor, v0, etc.) fait partie de mon travail habituel.
Que couvre la revue multi-tenant / Supabase RLS ?
Je vérifie que chaque donnée de tenant est bien isolée — politiques de sécurité au niveau des lignes, règles d'authentification et contrôle d'accès — pour qu'un client ne puisse jamais voir les données d'un autre.
Je ne suis pas sûr de ce qui ne va pas, juste que quelque chose ne semble pas correct. Pouvez-vous quand même aider ?
Oui — envoyez-moi un message avec l'accès ou une description, je vais d'abord faire une évaluation honnête avant votre commande, comme pour mon autre service.


