Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr


Traduction automatique
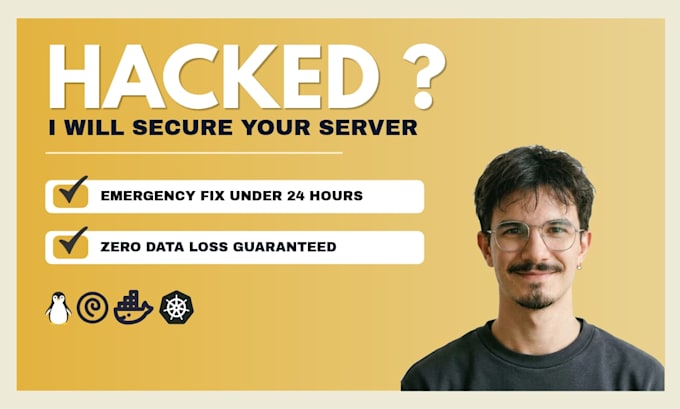
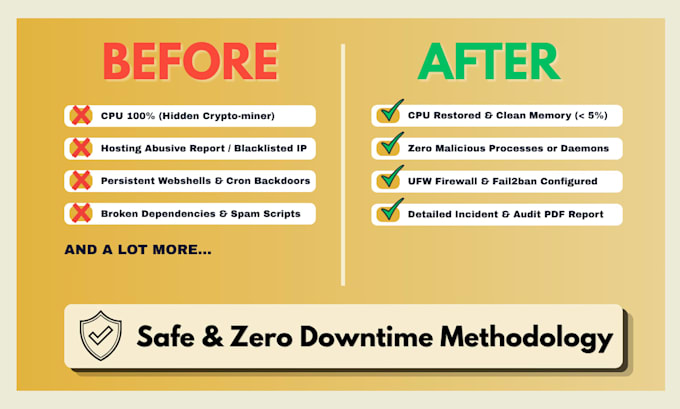
Votre serveur Linux est-il piraté, exécute des mineurs de cryptomonnaie, envoie des spams ou est-il signalé par votre hébergeur ? Je propose un nettoyage rapide et chirurgical d’urgence et un renforcement de la sécurité du serveur.
En tant que spécialiste en architecture logicielle & DevSecOps, j’élimine les menaces et rétablis vos services sans provoqué aucune perturbation dans votre environnement de production.
Ce que je gère :
Pourquoi choisir ce service ?
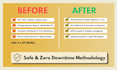
Garantie zéro cassure : sauvegarde chiffrée créée avant toute remediation
Identification de la cause profonde (corriger la faille, pas seulement le symptôme)
Rapport d’incident professionnel au format PDF (chronologie, empreintes SHA-256, conseils de remediation)
environnements pris en charge :
Ubuntu, Debian, AlmaLinux, Rocky, CentOS, Docker, Nginx, Apache.
️ Note : n’hésitez pas à envoyer un message rapide avant de commander si vous avez des questions spécifiques ou une configuration personnalisée. Sécurisons votre serveur dès aujourd’hui !
Veuillez noter qu’il est contraire aux politiques de Fiverr pour les freelances d’inclure des thèmes, des modèles ou tout autre élément d'autrui qui enfreint les droits de tiers ou les lois applicables pour les livrables. En savoir plus en lisant notre Guide pour une création numérique responsable.
DevSecOps Engineer
Langues
Traduction automatique
Traduction automatique
Dois-je partager mon mot de passe root avec vous ?
Non, vous n’avez pas besoin de partager votre mot de passe root. Vous pouvez soit fournir un utilisateur sudo temporaire, soit ajouter ma clé SSH publique au fichier authorized_keys. Une fois le nettoyage et l’audit terminés, vous pouvez supprimer le compte temporaire ou retirer la clé SSH
Mon site web ou ma base de données seront-ils exposés pendant le nettoyage ?
La sécurité passe avant tout. Avant toute remediation ou suppression de fichier, je crée une sauvegarde locale chiffrée de vos fichiers de configuration critiques, répertoires web et base de données. Mes interventions suivent des procédures strictes pour éviter tout temps d’arrêt ou perte de données.
De quelles informations avez-vous besoin pour commencer à travailler ?
Une fois la commande passée, vous devrez fournir : l’adresse IP de votre serveur, le port SSH (par défaut 22), le nom d’utilisateur, et soit les identifiants SSH soit la permission d’ajouter ma clé publique. Une brève description du problème (par exemple alerte de l’hébergeur, utilisation CPU élevée, avertissements de spam) sera également utile.
Comment puis-je être sûr que le malware ne reviendra pas ?
Supprimer le malware sans corriger le point d’entrée mène souvent à une réinfection. Avec le package Premium, je ne me contente pas de nettoyer les fichiers : j’identifie la cause racine (script de téléchargement vulnérable, permissions mal configurées, règles de pare-feu manquantes) et j’applique un durcissement préventif pour bloquer les intrusions futures.