Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr

Traduction automatique
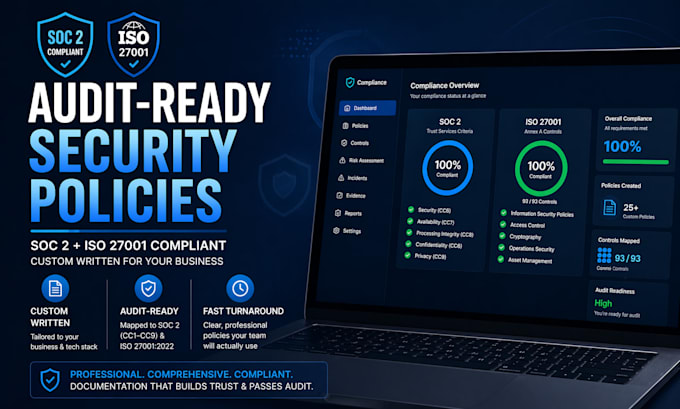
POLITIQUES DE SÉCURITÉ PRÊTES POUR AUDIT SOC 2 & ISO 27001
Les auditeurs et plateformes GRC comme Vanta, Drata et Secureframe exigent des politiques de sécurité documentées. Je les rédige, entièrement adaptées à votre entreprise, votre environnement technologique et la portée de l’audit.
CE QUE VOUS OBTENEZ :
Politiques de sécurité alignées sur les critères de confiance SOC 2 (CC1 à CC9) et conformes aux contrôles de l’ISO 27001:2022, annexe A. Chaque politique est personnalisée pour votre activité, pas un modèle générique.
AVEC QUI JE TRAVAILLE :
Startups SaaS préparant leur premier audit. Entreprises comblant les lacunes de conformité signalées par leur auditeur. Fondateurs dont les clients entreprises demandent une documentation de sécurité.
POURQUOI ME CHOISIR :
Une spécialisation ciblée dans la rédaction de politiques permet des délais plus courts et des prix plus avantageux. Les politiques sont rédigées en français simple pour que votre équipe les lise et les applique réellement. NDA signé sur demande avant que je ne consulte toute information sensible.
Veuillez m’envoyer un message avant de commander pour confirmer la portée et le calendrier de votre audit spécifique.
NOTE SUR LA PORTÉE : Ce service couvre uniquement la rédaction de la documentation de politique et d’ISMS. Je ne propose pas de conseil en audit, d’implémentation de contrôles ni de délivrance de certifications.
Cybersecurity Specialist and IT Auditor ISO 27001 and SOC 2
Langues
Traduction automatique
Traduction automatique
Proposez-vous une consultation complète pour SOC 2 ou ISO 27001 et une certification ?
Non. Mon service se concentre uniquement sur la rédaction de la documentation de politique et d’ISMS. Je ne propose pas de conseil en audit, d’implémentation de contrôles, de correction de lacunes ou de délivrance de certifications. Les audits finaux sont réalisés par des cabinets agréés.
Ces modèles sont-ils génériques ou entièrement personnalisés pour mon entreprise ?
Entièrement personnalisés. Après votre commande, j’envoie un formulaire d’introduction court couvrant votre environnement technologique, la taille de votre équipe, vos fournisseurs cloud, types de données et la portée de l’audit. Chaque politique reflète votre environnement réel. Je ne vends pas de modèles génériques que vous pouvez trouver en ligne.
De quelles informations avez-vous besoin de moi pour commencer ?
Après la commande, j’envoie un formulaire structuré : nom de l’entreprise et secteur, outils cloud et SaaS utilisés, taille de l’équipe, sensibilité des données, cadre cible (SOC 2 Type 1 ou 2, ISO 27001:2022), et calendrier de l’audit. La plupart des clients le remplissent en 15 minutes. Je commence la rédaction immédiatement après.