Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Testeur de pénétration, Développeur WordPress
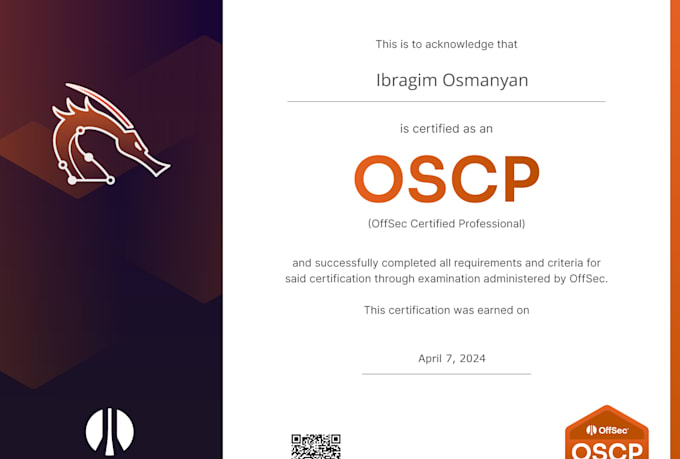
Bienvenue sur mon service professionnel de tests de pénétration Web et Réseau. En tant que spécialiste de la sécurité certifié détenant des accréditations telles que OSCP, CWES, j’aide à protéger vos actifs numériques face aux menaces cybernétiques réelles.
Que vous ayez besoin de tester une seule application web ou de sécuriser votre infrastructure réseau principale, je propose un processus de test minutieux, guidé manuellement et assisté d’outils automatisés modernes pour détecter les vulnérabilités avant que des acteurs malveillants ne le fassent.
Mon expertise et mes services :
Pourquoi me choisir ?
N’hésitez pas à me contacter avant de commander pour discuter de votre périmètre cible et de vos exigences spécifiques !


Système opérateur:
Windows
•
Linux
•
Unix
•
Android
•
Ubuntu
Traduction automatique
Quels outils et méthodes utilisez-vous ?
J’utilise une combinaison de scanners automatisés conformes aux standards de l’industrie et de techniques de test manuel rigoureuses pour identifier les vulnérabilités avec précision sans perturber vos systèmes.
Qu’est-ce qui est inclus dans votre rapport de livraison ?
Vous recevrez un rapport technique détaillé récapitulant toutes les vulnérabilités découvertes, les niveaux de risque, les PoC et des recommandations de remédiation exploitables.